


ChatGPT получил режим защиты от атак через инъекцию промпта

ChatGPT получил режим защиты от атак через инъекцию промпта

ChatGPT получил режим защиты от атак через инъекцию промпта

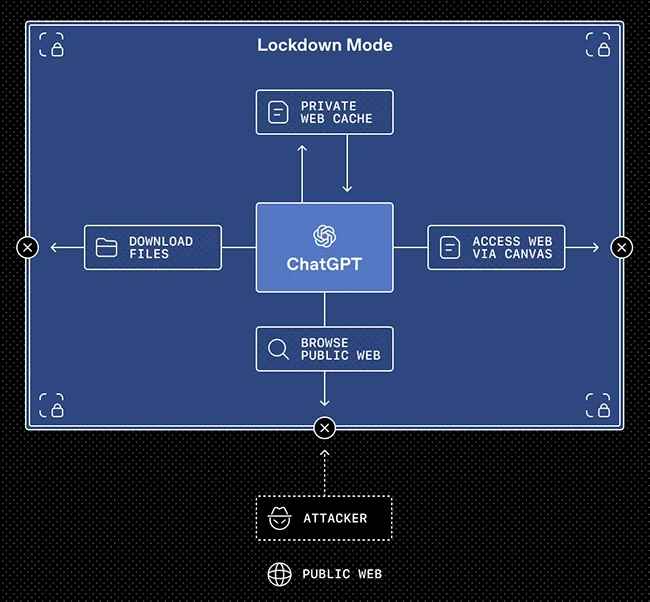
OpenAI усиливает защиту ChatGPT и добавляет два новых инструмента безопасности — Lockdown Mode и метки Elevated Risk. Они призваны снизить риски инъекции промпта и других сложных атак, особенно когда ИИ взаимодействует с внешними сервисами и приложениями.

Lockdown Mode — это опциональный режим для организаций с повышенными требованиями к безопасности.

Он жёстко ограничивает, как ChatGPT может работать с внешними системами, чтобы минимизировать вероятность утечки данных. Например, при включённом режиме браузинг ограничивается кешированным контентом, а «живые» сетевые запросы не покидают инфраструктуру OpenAI.

Также отключаются отдельные инструменты и возможности, которые теоретически могут быть использованы злоумышленниками через вредоносные инструкции в диалоге.


Включить Lockdown Mode могут администраторы через настройки Workspace, создав отдельную роль с дополнительными ограничениями. Сейчас функция доступна в корпоративных версиях — ChatGPT Enterprise, Edu, for Healthcare и for Teachers. В будущем её планируют расширить и на обычных пользователей.

Вторая новинка — метки Elevated Risk. Это встроенные предупреждения, которые появляются при активации функций, потенциально связанных с дополнительными рисками. Они объясняют, что именно меняется при включении той или иной возможности и какие последствия это может повлечь. Например, если в Codex дать системе доступ к сети, метка прямо укажет на связанные с этим угрозы.

В OpenAI подчёркивают, что по мере усиления защитных механизмов такие предупреждения могут исчезать, а список функций с пометкой Elevated Risk будет меняться. По сути, компания делает ставку не только на технические ограничения, но и на прозрачность: чем глубже ИИ интегрируется в рабочие процессы и подключается ко внешним сервисам, тем важнее, чтобы пользователи понимали связанные с этим риски.

Подпишитесь на новости

Gemini на подхвате у трояна: RATHat осваивает чужие Android-смартфоны

Банковский троян RATHat использует Google Gemini как помощника для заражения смартфонов. По данным исследователей из Cleafy, нейросеть помогает вредоносу ориентироваться в незнакомых интерфейсах Android, а его операторам — выбирать жертв побогаче.

Как сообщают специалисты, всё начинается с маскировки под легитимное приложение и уговоров включить специальные возможности — Accessibility.

Получив доступ, троян самостоятельно активирует беспроводную отладку и подключается к устройству через ADB. Дальше оператор может развернуть отдельный сервис на Go с правами системного пользователя.

И вот неприятный фокус: удалить приложение недостаточно. Сервис работает отдельно и способен оставаться активным до перезагрузки, а также возвращать удалённый APK.


Gemini помогает RATHat обходить различия между версиями Android, языками и оболочками производителей. Когда обычный сценарий нажатий буксует, троян отправляет модели структуру интерфейса и просит подсказать, где нужная кнопка. Меньше ручной настройки — больше возможностей автоматизировать заражение.


На стороне злоумышленников ИИ разбирает перехваченные СМС, оценивает банковские остатки и помогает сортировать устройства по привлекательности.


С апреля Cleafy выявила почти 100 развёртываний управляющей инфраструктуры. Исследователи предполагают модель «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru