

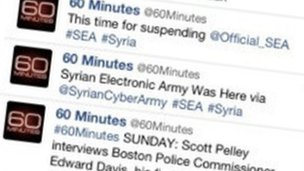

Сирийская электронная армия ударила по телеканалу CBS

Сирийцы взломали Twitter компании CBS

Twitter-аккаунты двух новостных программ, транслируемых по телеканалу CBS в США, были заблокированы после того, как они подверглись атаке взломщиков. Хакеры размещали на страничках @60Minutes сообщения, которые критиковали власти США за поддержку террористов-повстанцев в Сирии. В других записях президент США Барак Обама обвинялся в том, что он пытается забрать у американцев их оружие (вероятнее всего имелся в виду законопроект, ограничивающий использование огнестрельного оружия в США).


Группа взломщиков, которая называет себя Сирийская электронная армия, взяла на себя ответственность за кражу учетных записей программ CBS в Twitter. Кроме @60Minutes, эти хулиганы также захватили @CBSDenver, как сообщают официальные лица.

Сирийская электронная армия ранее уже публиковала сообщения, поддерживающие текущего президента Сирии Башара Асада. Эта группа взломщиков неоднократно проявляла себя в течение этого года, отметившись взломом учетной записи BBC в Twitter, а также взломом сайта NPR.

Представитель CBS подтвердил, что Twitter-блоги были скомпрометированы. Сейчас телекомпания сотрудничает с администрацией социальной сети, пытаясь найти выход из сложившейся безопасности. Twitter обещает в скором времени решить эту проблему.

Заголовки сирийских твитов.

Среди поддельных сообщений, которые публиковались хакерами на @60Minutes, замечены следующие новости:

  • «Правительство США скрывает имя настоящего организатора взрывов в Бостоне»
  • «Правительство США спонсирует государственный переворот в Венесуэле и террористическую войну в Сирии».
  • «Ваш долг – охранять вашу страну от паразитов, сидящих в правительстве».
  • «Обама хочет уничтожить народы Сирии и США. Мы должны остановить его».
Подпишитесь на новости

Код Безопасности связал Secret Net EDR с контролем удаленного доступа

Правильный пароль еще не означает, что компьютеру можно доверять. «Код Безопасности» представил связку Secret Net EDR и «Континент ZTN»: при обнаружении угрозы на рабочей станции система блокирует удаленный доступ к корпоративным ресурсам.

По сообщению компании, интеграция закрывает разрыв между защитой устройства и сетевым подключением.

В классической схеме средство защиты видит подозрительную активность на компьютере, а шлюз проверяет подключение, но не располагает полной картиной состояния хоста. В итоге успешная аутентификация может открыть дорогу и машине с признаками компрометации.

В новой связке «Континент ZTN» оценивает состояние устройства перед подключением и продолжает мониторинг всю рабочую сессию. Secret Net EDR анализирует активность хоста, выявляет аномалии и позволяет управлять защитой рабочих станций через единую консоль с одним агентом. Если фиксируется угроза, удаленный доступ блокируется автоматически.

Бандл рассчитан прежде всего на организации, которые уже используют NGFW «Континент 4» или АПКШ «Континент 3». По заявлению разработчика, интеграция дополняет существующую инфраструктуру и не требует ее замены.

Secret Net EDR опирается на технологии Secret Net Studio, применяемого в российских госструктурах и на объектах КИИ. Главная идея связки — учитывать, кто подключается, и одновременно проверять, с какого устройства он это делает.

RSS: Новости на портале Anti-Malware.ru