

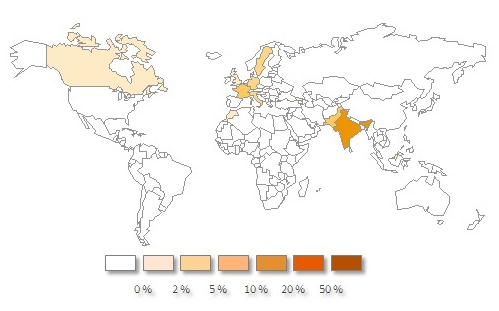

Вредонос Redpill атакует индийских интернет-пользователей

Вредонос Redpill атакует индийских интернет-пользователей

 Эксперты компании Symantec выявили кампанию, организованную киберпреступниками с целью распространения Spyware.Redpill. Известно, что данный вредонос позволяет злоумышленникам воровать с инфицированных компьютеров различную информацию. Например, данные банковских счетов, логины и пароли пользователей инфицированных компьютеров в социальных сетях, а также различные документы и электронные письма.

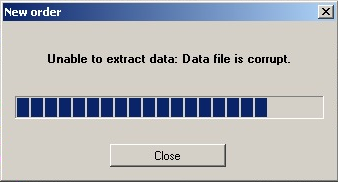
Киберпреступники организовали рассылку вредоносных электронных писем (спама) в качестве приложения к которым и прикрепляется файл с вредоносной программой. При запуске вредоносная программа выдает сообщение об ошибке, из которого следует, что файл поврежден.

Отвлекая таким образом внимание жертвы, Spyware.Redpill устанавливается на инфицированное устройство в фоновом режиме и начинает собирать информацию. При этом каждый раз при запуске компьютера вредонос создает запись в реестре, сообщая таким образом злоумышленникам, что он активирован. Всю получаемую информацию Spyware.Redpill пересылает на адрес электронной почты, жестко закодированный в программе.

По имеющимся данным, только в марте 2013 года вредоносная программа отослала своим хозяевам 12000 электронных писем с похищенной информацией.

Изначально Spyware.Redpill разрабатывалась как приложение, позволяющее пользователям уличать партнеров в неверности, однако со временем его стали активно использовать киберпреступники.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru