


Моментальное детектирование инцидентов – важный критерий выбора DLP-систем

Моментальное детектирование инцидентов – важный критерий выбора DLP-систем

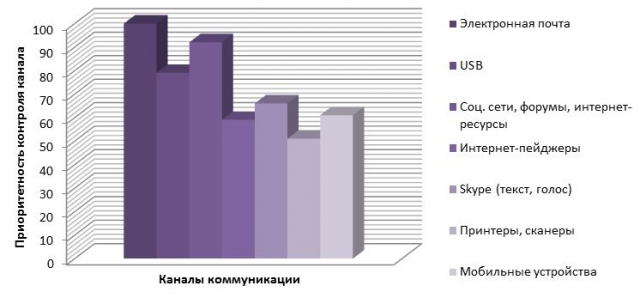
В первом квартале 2013 года компания «МФИ Софт» провела исследование среди специалистов по информационной безопасности, касающееся их приоритетов при построении систем защиты. Исследование проводилось методом открытого опроса и закрытого анкетирования, в котором приняли участие 126 специалистов по информационной безопасности. Большая часть исследования касалась контроля корпоративных каналов коммуникаций и приоритетов специалистов при выборе DLP-систем.

Наиболее актуальными на сегодня каналами потенциальной утечки данных стали шифрованная электронная почта (в том числе личная, на бесплатных сервисах), социальные сети и USB-носители (флешки, внешние жёсткие диски и т.д.).

Несколько меньше ИБ-специалисты беспокоятся за принтеры и интернет-мессенджеры (исключая Skype).


При выборе систем DLP (защиты от утечек информации) большая часть респондентов обращает особое внимание на скорость поступления уведомлений о нарушениях политики информационной безопасности – по мнению специалистов, система должна уведомлять оператора в режиме реального времени.

Также отмечают важность простоты интеграции с другими элементами информационной безопасности (средствами шифрования данных, firewall и т.д.).

Наименьший приоритет ИБ-специалисты отдают возможности блокировки действий пользователя, объясняя это опасениями за снижение скорости и качества работы и, как следствие, парализации системы защиты.

Подпишитесь на новости

RUTUBE отразил 300 DDoS-атак за квартал, рост в 2,4 раза

В третьем квартале 2026 года «ГПМ Цифровые Инновации» отразила 300 DDoS-атак — в 2,4 раза больше, чем во втором. За январь–сентябрь число отражённых атак превысило 530. У атакующих, судя по цифрам, квартальный план тоже был напряжённый.

Статистику предоставила компания, отвечающая за информационную безопасность видеоплатформ и предприятий «Газпром-Медиа Холдинга».

За девять месяцев показатель оказался в 4,5 раза выше, чем за аналогичный период 2025-го, и на 140% превысил результат всего прошлого года.

Заместитель генерального директора, глава цифровых активов холдинга Сергей Косинский связывает изменение экономики кибератак с распространением ИИ. По его оценке, технологии удешевляют подготовку и запуск атак: сценарии, которые раньше требовали квалифицированной команды и недель работы, становится проще адаптировать и тиражировать.

Это не означает, что каждая атака успешна. Речь, по мнению Косинского, о снижении порога входа и переходе к массовому производству атак.

В ответ холдинг намерен автоматизировать реагирование, сокращать время между обнаружением угрозы и её локализацией, а также повышать устойчивость инфраструктуры видеоплатформ.

Доля атак, при подготовке которых подтверждено использование ИИ, в предоставленных данных не указана. Поэтому рост числа DDoS-атак и оценку роли нейросетей стоит различать: первое компания подкрепляет статистикой, второе — объяснение тенденции со стороны руководства.

RSS: Новости на портале Anti-Malware.ru