


«Лаборатория Касперского» нашла новых игровых взломщиков

Группа Winnti – новая угроза игровых компаний

По сообщению «Лаборатории Касперского» хакерская группа Winnti на протяжении нескольких лет наживается с помощью целевых атак производителей и издателей сетевых игр. К такому выводу аналитики пришли в процессе анализа вредоносного ПО, обнаруженного в игровых компаниях. Результаты были опубликованы в исследовании «Winnti. Это вам не игрушки».


Осенью 2011-го года на компьютеры огромного количества игроков одной популярной онлайн-игры вместе с обновлениями попал троян. Настоящей мишенью злоумышленников оказались не игроки, а компании, занимающиеся разработкой и выпуском компьютерных игр. По просьбе разработчиков эксперты «Лаборатории Касперского» проанализировали вредоносную программу. Как оказалось, это приложение обладало функционалом бэкдора, позволяя злоумышленникам управлять зараженным компьютером.

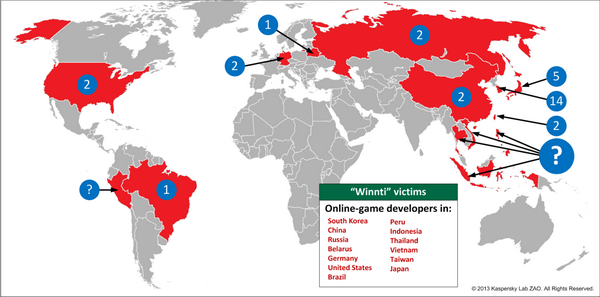
Ранее подобные вредоносные программы уже встречались экспертам «Лаборатории Касперского», которые отнесли данные программы к «группе Winnti». За время существования Winnti от деятельности хакеров пострадало почти 35 компаний из Германии, США, Японии, Китае, России. Предполагается, что данная группировка активно работает с 2009-го года. Особенно активно взломщики работают в странах Восточной Азии. Предполагается, что в группировке в основном состоят хакеры китайского происхождения. Одной из отличительных техник, используемых взломщиками, стала кража сертификатов у атакованных компаний и их последующее использование для осуществления новых атак.

Winnti зарабатывает средства за счет нечестного накопления игровой валюты в онлайн-играх и перевода виртуальных средств в реальные деньги, кражи исходников серверной части онлайн-игр для поиска уязвимостей и для открытия пиратских серверов.

Отметим, что в последнее время многие игровые компании оказались мишенью для хакеров. Среди них числится студия OP Productions, которая занимается выпуском сетевого боевика The War Z, а также компания Harmonix, у которой взломали сервера огромного количества музыкальных игр.

Подпишитесь на новости

Мошенники предлагают скачать GTA 6 до релиза и крадут данные россиян

Мошенники рассылают россиянам предложения установить шестую часть Grand Theft Auto раньше официального выхода, который назначен на 19 ноября. Вместо игры жертва получает вредоносный файл или фишинговую ссылку. Злоумышленники охотятся за сохраненными в браузере паролями, данными банковских карт и криптокошельков.

Об этом РИА Новости рассказал эксперт по информационной безопасности компании «Стахановец» Алексей Миронов.

По его словам, спрос на неофициальные сборки подогревают слухи о скором выходе игры на компьютере. При этом Rockstar Games выпускает GTA 6 только на PlayStation 5 и Xbox Series X|S, а версию для компьютеров компания пока даже не анонсировала.

Миронов предупреждает, что вредоносная программа может запускаться как обычная игра, чтобы жертва ничего не заподозрила. Хуже всего, если на компьютер попадет шифровальщик; он зашифрует личные файлы, после чего мошенники потребуют выкуп.

«Восстановление без резервной копии часто невозможно», — считает эксперт.

Миронов советует не верить сообщениям о ранних ПК-версиях GTA и не скачивать игру из неофициальных источников. На игровых и платежных аккаунтах стоит включить двухфакторную аутентификацию, а перед вводом данных карты проверять адрес сайта. Резервные копии важных файлов эксперт рекомендует хранить на отдельном носителе.

RSS: Новости на портале Anti-Malware.ru