


Член группы LulzSec признал вину

Приговор LulzSec зачитают в мае

Британец был признан виновным в участии в кибератаках, организованных хакерской группой LulzSec в 2011 году на вебсайты Sony, ФБР, ЦРУ, PBS и многих других организаций.


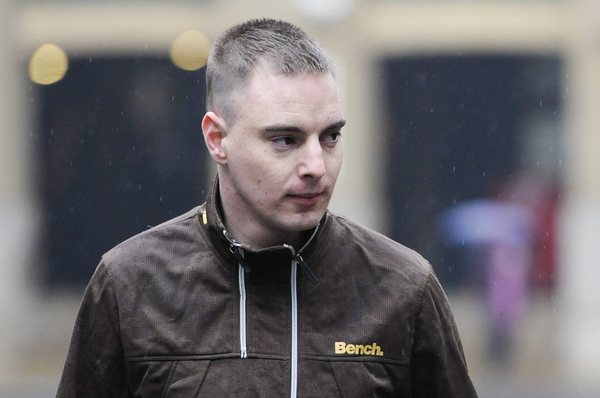
Как сообщает информационное агентство Associated Press, 26-летний Райан Экройд, также известный под кличкой «Kayla», признал, что он участвовал в неавторизированном нападении на чужую компьютерную систему. Экройд присоединился к длинному списку обвиняемых, в котором также числится 18-летний Мустафа Аль-Бассам, 20-летний Джейк Дэвис и 21-летний Райан Клиари. Все вместе они принадлежали к единой хакерской группировке, осуществлявшей нападения на различные сайты в 2011 году. Согласно Ars Technica, четверо взломщиков будут официально приговорены 14 мая 2013 года в Лондоне. Им угрожает 10-летний срок заключения.

26-летний Райан Экройд.

Группа LulzSec прославилась летом 2011 года (время, получившее название «лето лулзов»), после того как атаковала целый ряд сайтов известных организаций и компаний: ЦРУ, ФБР, Сенат США, Британская полиция, Sony, Fox, PBS и Nintendo (и ряд других видеоигровых компаний). Среди наиболее известных проказ LulzSec стала публикация на вебсайте PBS (Public Broadcasting Service) заметки, в которой говорилось, что рэперы Тупак Шакур и Бигги Смолз были все еще живы. Группировка также взломала учетные записи тысяч пользователей Sony Pictures.

Когда взломщиков все-таки поймали и задержали, ФБР рассказало, что лидер группы Хектор Ксавьер Монсегур, известный под ником «Sabu», на самом деле являлся информатором правительства США.

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru