


Киберпреступники заманивают жертв фальшивыми новостями CNN

Киберпреступники заманивают жертв фальшивыми новостями CNN

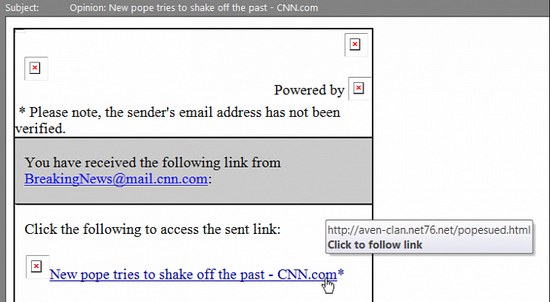
 Киберпреступники рассылают потенциальным жертвам электронные письма с фальшивыми новостями от имени CNN. Такие письма, как правило, содержат ссылки на вредоносные сайты. Эти ссылки сопровождаются новостными заголовками провокационного характера. В основном, в них содержится ложная информация о новоизбранном Верховном понтифике (Папе Римском) Франциске I.


В электронных письмах, обнаруженных специалистами Spyware Sucks, содержались заголовки вроде: “Opinion: New pope tries to shake off the past – CNN.com.” «Мнение: Новый Папа Римский пытается избавиться от прошлого - CNN.com»

Письма, о которых сообщается в Dynamoo’s Blog, содержат заголовки: “Opinion: New Pope Sued For Not Wearing Seat Belt In Popemobile - CNN.com” «Мнение: Нового Папу Римского привлекли к суду, За Не пристёгнутый Ремень безопасности В Папамобиле - CNN.com». По имеющейся информации, все письма рассылаются с адреса BreakingNews@mail.cnn.com. При переходе по ссылкам, содержащимся в этих электронных письмах, жертвы киберпреступников попадают на вредоносные сайты, располагающиеся на серверах в США, Южной Африке, Венгрии и Малайзии.

Электронные письма, обнаруженные компанией Symantec, содержат заголовки: “Opinion: Can New-Pope Benedict be Sued for the [expletive] Abuse Cases?” и “Opinion: New Pope, Vatican officials sued over alleged [expletive] abuse!” «Мнение: Можно ли Новому Папе Римскому Бенедикту Предъявить иск за [ненормативная лексика] Случаи насилия?” и «Мнение: Новый Папа Римский, Ватиканским чиновникам предъявляют иск за предполагаемые [ненормативная лексика] злоупотребления!»

Symantec утверждает, что ссылки, содержащиеся в данных вредоносных письмах, ведут на сайты, инфицированные BlackHole. Компоненты набора эксплойтов исследуют устройства жертв на предмет наличия уязвимостей, пытаясь инфицировать их.

Подпишитесь на новости

Операторы попросили сохранить перерегистрацию зарубежных базовых станций

Российские операторы связи нашли проблему в правилах перехода на отечественные базовые станции: обновление документов на исправное зарубежное оборудование может потребовать его замены. Купить российскую технику в необходимых объёмах, по словам компаний, пока невозможно.

Бумаги обновили, а станцию выбрасываем? Отрасль просит обойтись без такого сценария.

О предложениях операторов сообщил РБК с форума «Спектр-2026». Директор по регуляторным вопросам «ВымпелКома» Константин Зудин рассказал, что компании просят ГКРЧ предусмотреть исключения для перерегистрации уже работающих зарубежных станций.

С 1 января 2028 года устанавливать на сетях разрешается только отечественные базовые станции. Однако, как объясняют операторы, действующие формулировки затрагивают и повторную регистрацию существующего оборудования.

Она требуется при продлении разрешений на частоты, изменении параметров совместного использования сети, перемещении станции и других корректировках. По словам Зудина, речь идёт о тысячах перерегистраций в день.

МегаФон также предупредил о риске массового вывода исправного оборудования из эксплуатации и ухудшения связи.

Минцифры подтвердило получение инициатив. Вопрос обещают проработать и вынести на заседание ГКРЧ до конца 2026 года.

Операторы поддерживают переход на российское оборудование, но просят учитывать объёмы поставок.

RSS: Новости на портале Anti-Malware.ru