


Злоумышленники эксплуатируют уязвимость нулевого дня в Java

Злоумышленники эксплуатируют уязвимость нулевого дня в Java

Корпорация Symantec опубликовала результаты анализа атак с целью промышленного шпионажа, эксплуатирующих очередную уязвимость нулевого дня в Java. Для их осуществления злоумышленники использовали скомпрометированный сертификат компании Bit9. Данная преступная группа ранее использовала и другие уязвимости нулевого дня.

Специалисты компании Symantec установили, что в рамках атаки с использованием уязвимости нулевого дня в Oracle Java Runtime Environment (CVE-2013-1493) на заражённый компьютер загружается вредоносная программа в виде DLL-библиотеки, подписанной скомпрометированным сертификатом компании Bit9, которая устанавливает связь со своим сервером управления по адресу 110.173.55.187. Антивирусные продукты компанииSymantec определяют её как Trojan.Naid.

Авторы Trojan.Naid имеют высокий уровень подготовки и демонстрируют поразительную настойчивость в осуществлении атак с целью промышленного шпионажа сразу в нескольких отраслях. В их арсенале не одна уязвимость – в 2012 году специалисты компании Symantec сообщили об осуществлении создателями Trojan.Naid атаки типа «watering hole» с применением уязвимости нулевого дня в Microsoft Internet Explorer (CVE-2012-1875).


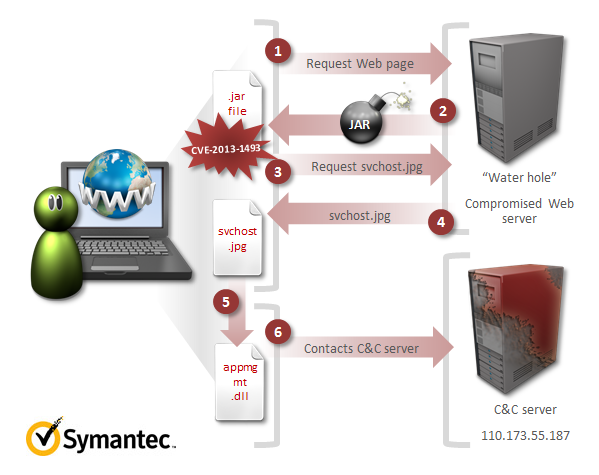
Рисунок 1. Сценарий атаки


Как показано на Рисунке 1, атака начинается с того, что жертва заманивается на веб-страницу со встроенным вредоносным JAR-файлом, который идентифицируется Symantec как Trojan.Maljava.B. Используя эксплойт к уязвимости CVE-2013-1493, он загружает файл с названием svchost.jpg, являющийся на самом деле исполняемым файлом, определяемым Symantec как Trojan.Dropper. Далее этот загрузчик в свою очередь скачивает файлappmgmt.dll, определяемый как Trojan.Naid. Symantec сразу же выпустила обновление для системы предотвращения вторжений (IPS), благодаря которому вредоносный JAR-файл будет определяться как Web Attack: Malicious Java Download 4.

Подпишитесь на новости

ВС признал переписку с адвокатом в телефоне обвиняемого доказательством

Переписка с адвокатом в смартфоне не получила автоматический пропуск из уголовного дела. Верховный суд РФ признал допустимыми сообщения, найденные в телефоне обвиняемого: мужчина добровольно передал устройство оперативникам и сообщил пароль. Защита ссылалась на адвокатскую тайну, но суд этот довод отклонил.

Позиция изложена в определении ВС от 14 октября 2026 года по делу № 19-УД26-24-А3.

Фигурант утверждал, что заказал из-за границы растительное удобрение, а наркотическое вещество оказалось в посылке по ошибке отправителя. Однако суд счёл, что содержимое телефона подтверждает его осведомлённость ещё до таможенного досмотра.

Среди прочего мужчина отправлял адвокату сведения о предстоящем контроле и ссылку на статью об ответственности за заказ митрагинина.

ВС указал: адвокатская тайна связана с оказанием юридической помощи, а адвокат не вправе разглашать её без согласия доверителя. Но здесь исследовали телефон самого обвиняемого, добровольно выданный вместе с паролем. Оперативно-разыскное мероприятие суд признал законным, отметив наличие судебного разрешения.

При этом явку с повинной и опрос, оформленные без адвоката, исключили из доказательств. Переписка же в деле осталась. Итоговый приговор — 15 лет и шесть месяцев колонии строгого режима — ВС менять не стал.

В этой истории стоит учитывать, что речь шла о добровольной передаче устройства, сообщении пароля и законности ОРМ. Даже такой сомнительный прецедент не даёт оснований считать, что любую переписку с поверенным теперь можно прочитать.

RSS: Новости на портале Anti-Malware.ru