

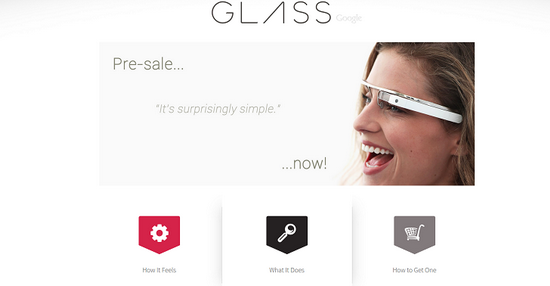

Кибермошенники предлагают жертвам оформить предзаказ на Google Glass

Кибермошенники предлагают жертвам оформить предзаказ на Google Glass

Специалистам компании Sophos удалось разоблачить очередную мошенническую схему. Спаммер, очевидно из Китая, пытается заманить интернет-пользователей на специально созданный сайт интернет-магазина, где они якобы смогут приобрести Google Glass всего за $549,89, оформив предзаказ. Цена уже включает в себя комиссию PayPal, посредством которой жертве и предлагают оплатить покупку.

Следует отметить, что созданный мошенниками сайт - googleglass-presale.com, сделан достаточно качественно и был зарегистрирован недавно. По имеющейся информации, владелец сайта проживает на территории Бразилии. Безусловно, информация WHOIS может быть не совсем точной, но ясно одно - сайт не принадлежит Google.


Излишне говорить, что те, кто попадается на уловку мошенников, никогда не получат заказанные у них Google Glass.

Примечательным является также тот факт, что одну из ссылок на свой сайт мошенники разместили в комментариях к статье, размещённой в блоге nakedsecurity.sophos.com.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru