


Эксперт выявил серьёзную уязвимость на поддомене PayPal

Эксперт выявил серьёзную уязвимость на поддомене PayPal

Эксперт выявил серьёзную уязвимость на поддомене PayPal

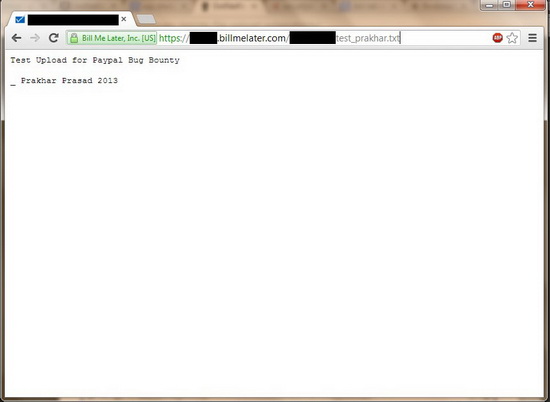
 Эксперт в области информационной безопасности Прахар Прасад (Prakhar Prasad) выявил серьёзную уязвимость на поддомене PayPal - BillMeLater.com. Используя данную уязвимость, злоумышленники получали возможность загружать на сервера PayPal файлы различных форматов.

Источником уязвимости стала устаревшая версия CMS DotNetNuke, которая позволяла загружать на сайты файлы следующих форматов: docx, xlsx, pptx, swf, jpg, jpeg, jpe, gif, bmp, png, doc, xls, ppt, pdf, txt, xml, xsl, css, zip и spin.

По словам эксперта, используя данную уязвимость, киберпреступники могли загружать вредоносные файлы. Например, загрузив вредоносный swf-файл, они могли создать на сайте XSS-уязвимость; при помощи инфицированных файлов формата: docx, pptx, xls или pdf - загрузить на сервер BillMeLater клиентские эксплойты; а в файле формата txt хакеры могли загрузить сообщение, позволяющее обезобразить сайт.


Эксперт утверждает, что попытался загрузить командную оболочку, которая позволила бы ему выполнить произвольный код. Однако его попытки не увенчались успехом, так как программное обеспечение сервера было своевременно обновлено.

Прахар Прасад (Prakhar Prasad) выявил вышеописанную уязвимость 1 марта, сразу же проинформировав об этом PayPal. Специалисты PayPal незамедлительно закрыли уязвимость, а Прасад получил от платёжной системы вознаграждение в размере $5000 (3800 евро).

Подпишитесь на новости

В России сформулировали главную проблему ИИ — у него нет страха

Искусственному интеллекту не хватает страха перед ошибкой. Такую мысль высказал заместитель главы Минцифры России Александр Шойтов на конференции BIS Summit, посвящённой информационной безопасности бизнеса и ИТ.

«В ИИ нужно встроить систему страха, чтобы он боялся совершить ошибку, как человек», — заявил Шойтов в ходе дискуссии.

Речь, конечно, не о дрожащей нейросети, которая перед каждым ответом вспоминает ипотеку и разговор с начальником. Под страхом можно понимать встроенный механизм сомнения: способность модели оценивать последствия своих действий, признавать нехватку данных и останавливаться, если цена ошибки слишком высока.

Сейчас генеративный ИИ способен уверенно выдавать неверные ответы, придумывать факты и выполнять опасные команды без человеческого ощущения риска.

Для обычного чат-бота это заканчивается галлюцинацией, а для ИИ-агента с доступом к корпоративным системам — удалёнными файлами, утечкой данных или нарушением работы инфраструктуры.

На BIS Summit прозвучала и ещё более амбициозная идея — встроить в ИИ-модели совесть. Её озвучил Николай Лишин, заместитель руководителя ФМБА России. Если страх должен удерживать систему от ошибки, то совесть, по такой логике, должна помогать оценивать допустимость самого действия.

Получается своеобразный технический портрет идеального ИИ: достаточно умный, чтобы решить задачу, достаточно напуганный, чтобы всё перепроверить, и достаточно совестливый, чтобы вовремя отказаться. Осталось только написать для этого техническое задание.

RSS: Новости на портале Anti-Malware.ru