


Бот-сеть Andromeda вновь напомнила о себе

Бот-сеть Andromeda вновь напомнила о себе

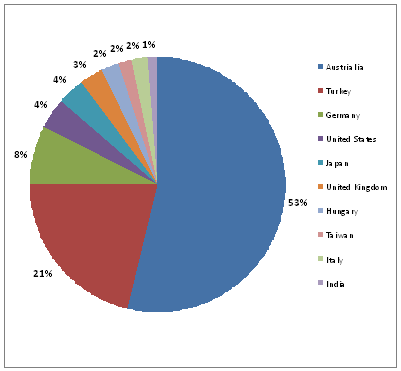
 Специалисты Trend Micro предупреждают о возобновлении активности бот-сети Andromeda, впервые обнаруженной ещё в 2011 году. Известно, что хозяева бот-сети обновили вредоносную программу, распространяемую посредством Andromeda, до версии 2.60. Наибольшая активность Andromeda зарегистрирована в Австралии, Турции и Германии.


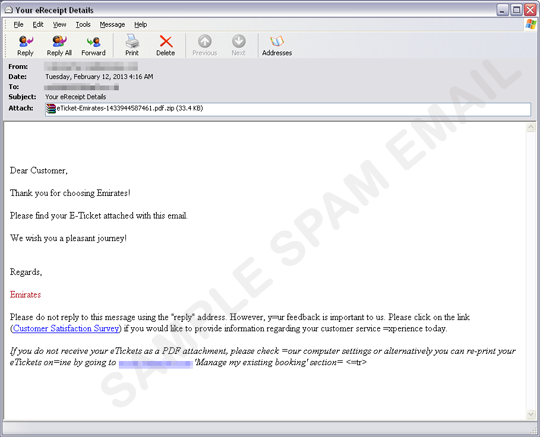
Известно, что Andromeda распространяет вредоносную программу BKDR_ANDROM.DA, рассылая электронные письма (спам), содержащие инфицированные файлы или вредоносные ссылки. Переходя по этим ссылкам, жертвы злоумышленников попадают на сайты, инфицированные набором эксплойтов BlackHole.


Попадая на компьютер жертвы, компоненты BlackHole могут выполнять различные функции, например, клавиатурного шпиона (keylogger), а также устанавливать руткиты и загружать дополнительные вредоносные элементы, такие как печально известный троян ZeuS.

Цена самого вредоноса - до $500 (384 евро). Дополнительные модули продаются отдельно.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru