

Positive Technologies помогает Яндексу устранить уязвимости

Positive Technologies помогает Яндексу устранить уязвимости

Эксперты Positive Technologies обнаружили в сервисах Яндекса ряд серьезных уязвимостей, доступ к отдельным частям внутренней сети компании. Поиск недостатков безопасности проходил в конце 2012 года в рамках второго этапа программы Yandex Bug Bounty, которую на постоянной основе проводит крупнейшая российская поисковая система.

Объектами для поиска уязвимостей стали большинство ресурсов Яндекса, а также мобильные приложения: Яндекс.Карты, Яндекс.Навигатор, Яндекс.Музыка, Яндекс.Почта и Яндекс.Маркет.

Как выяснили специалисты группы анализа защищенности веб-приложений Positive Technologies, проблемы с безопасностью есть на Яндекс.Паспорте, Яндекс.Почте, Яндекс.Картах, серверах wiki.yandex.ru, school.yandex.ruи других ресурсах интернет-портала. Всего специалистами Positive Technologies было обнаружено несколько десятков уязвимостей различного уровня опасности, включая Memory Disclosure, XSS, Open Redirect, Response Splitting и CSRF.

Самой серьезной, по словам специалистов Positive Technologies, стала ошибка безопасности на сервисе Яндекс.Вебмастер, который оказался уязвимым для внедрения внешних сущностей XML (XML External Entity) через XSD-схемы. Эксплуатация данной уязвимости могла открыть доступ к соседним хостам во внутренней сети Яндекса и представлять потенциальную опасность для пользовательских данных.

Благодаря профессиональной работе специалистов компании Яндекс недостатки защищенности в популярных сервисах были оперативно устранены.

Компания Positive Technologies не в первый раз сотрудничает с ведущими российскими и зарубежными компаниями, владеющими поисковыми сервисами. В 2010 году имена нескольких экспертов Positive Technologies были внесены в виртуальный «Зал славы» Google в качестве благодарности за помощь в повышении защищенности. В ноябре 2012 года Артем Чайкин обнаружил две критические уязвимости браузера Chrome для платформы Google Android, которые могли поставить под угрозу безопасность большинства новейших смартфонов и планшетов. Весной 2012 года эксперт Positive Technologies Дмитрий Серебрянников обнаружил критическую уязвимость на сайте Google, за что был награжден премией в рамках Vulnerability Reward Program.

Открытые программы bug bounty (англ. «отлов багов»), направленные на поиск уязвимостей и поддержку исследователей в области ИБ, — распространенная мировая практикой крупных IT-компаний. Конкурсы по поиску уязвимостей и ошибок проводят Facebook, Google, MicrosoftMozilla, Nokia, PayPal, The avast! и др.

Денис Баранов, руководитель группы анализа защищенности веб-приложений Positive Technologies, отметил: «Компания Positive Technologies приветствует участие своих специалистов в подобных конкурсах, где любой желающий может опробовать свои силы в поиске уязвимостей. Подобные программы эффективно повышают защищенность сервисов и продуктов, которыми ежедневно пользуются миллионы людей. Интернет — бесценный источник информации и мощное средство коммуникации, и мы рады, что компания Яндекс для обеспечения безопасности его российского сегмента использует самые прогрессивные методы, включая краудсорсинг в bounty-инициативах».

Энтузиаст создал бесплатный аналог Photoshop, потратив $2000 на ИИ

Разработчик-одиночка собрал с помощью GPT-6 Astra и Claude Fable графический редактор Photon. Программа напоминает Adobe Photoshop, работает на Windows 11, macOS и Linux и распространяется бесплатно. Вот только слово бесплатно относится к пользователям, автору генерация кода обошлась примерно в $2000 (168 тыс. рублей).

Проект начался с режима глубокого исследования. Энтузиаст собрал информацию о функциях Photoshop и передал её GPT-6 Astra Extra High.

Нейросеть составила план разработки, пользователь внёс правки, после чего модель с первой попытки выдала работающий прототип. Правда, вместе с кодом приехал стандартный комплект вайб-кодинга: баги, нестабильность и необходимость долго объяснять машине, что именно она сломала.
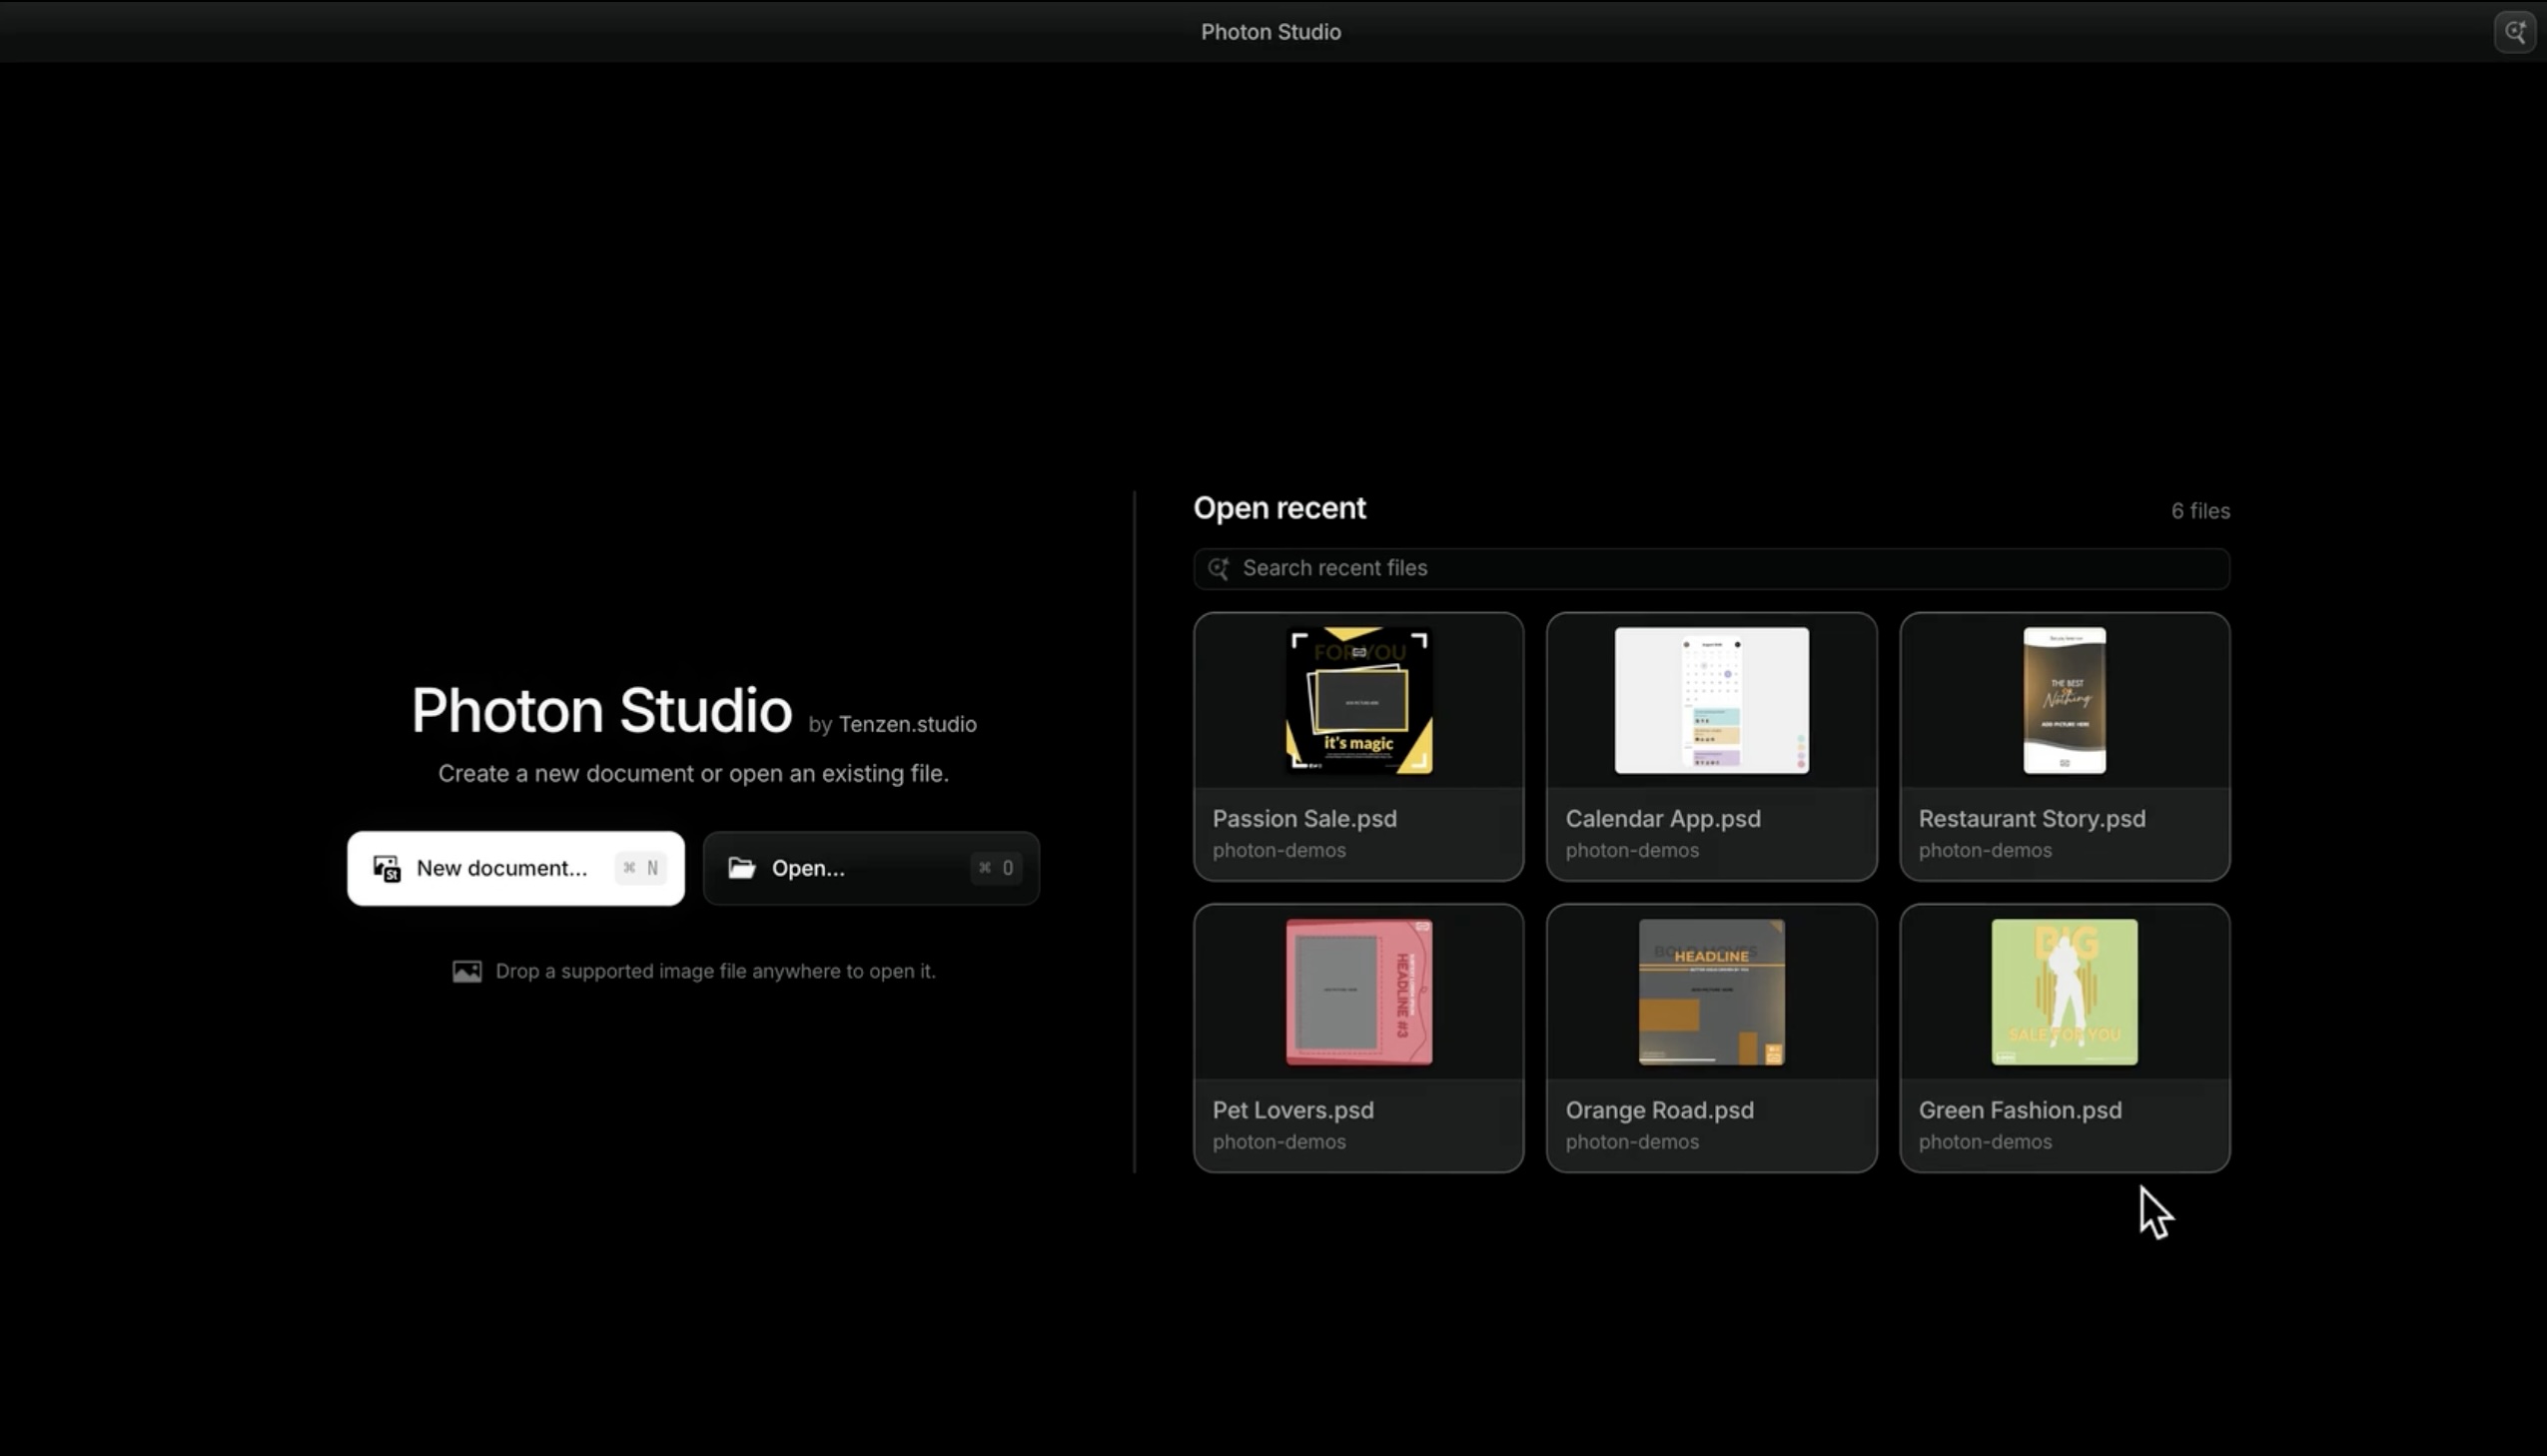

Дальше автор тестировал Photon и поочерёдно отправлял найденные ошибки GPT-6 Astra и Claude Fable. Какая именно версия Fable использовалась — 5 или 5.1 — он не уточнил.

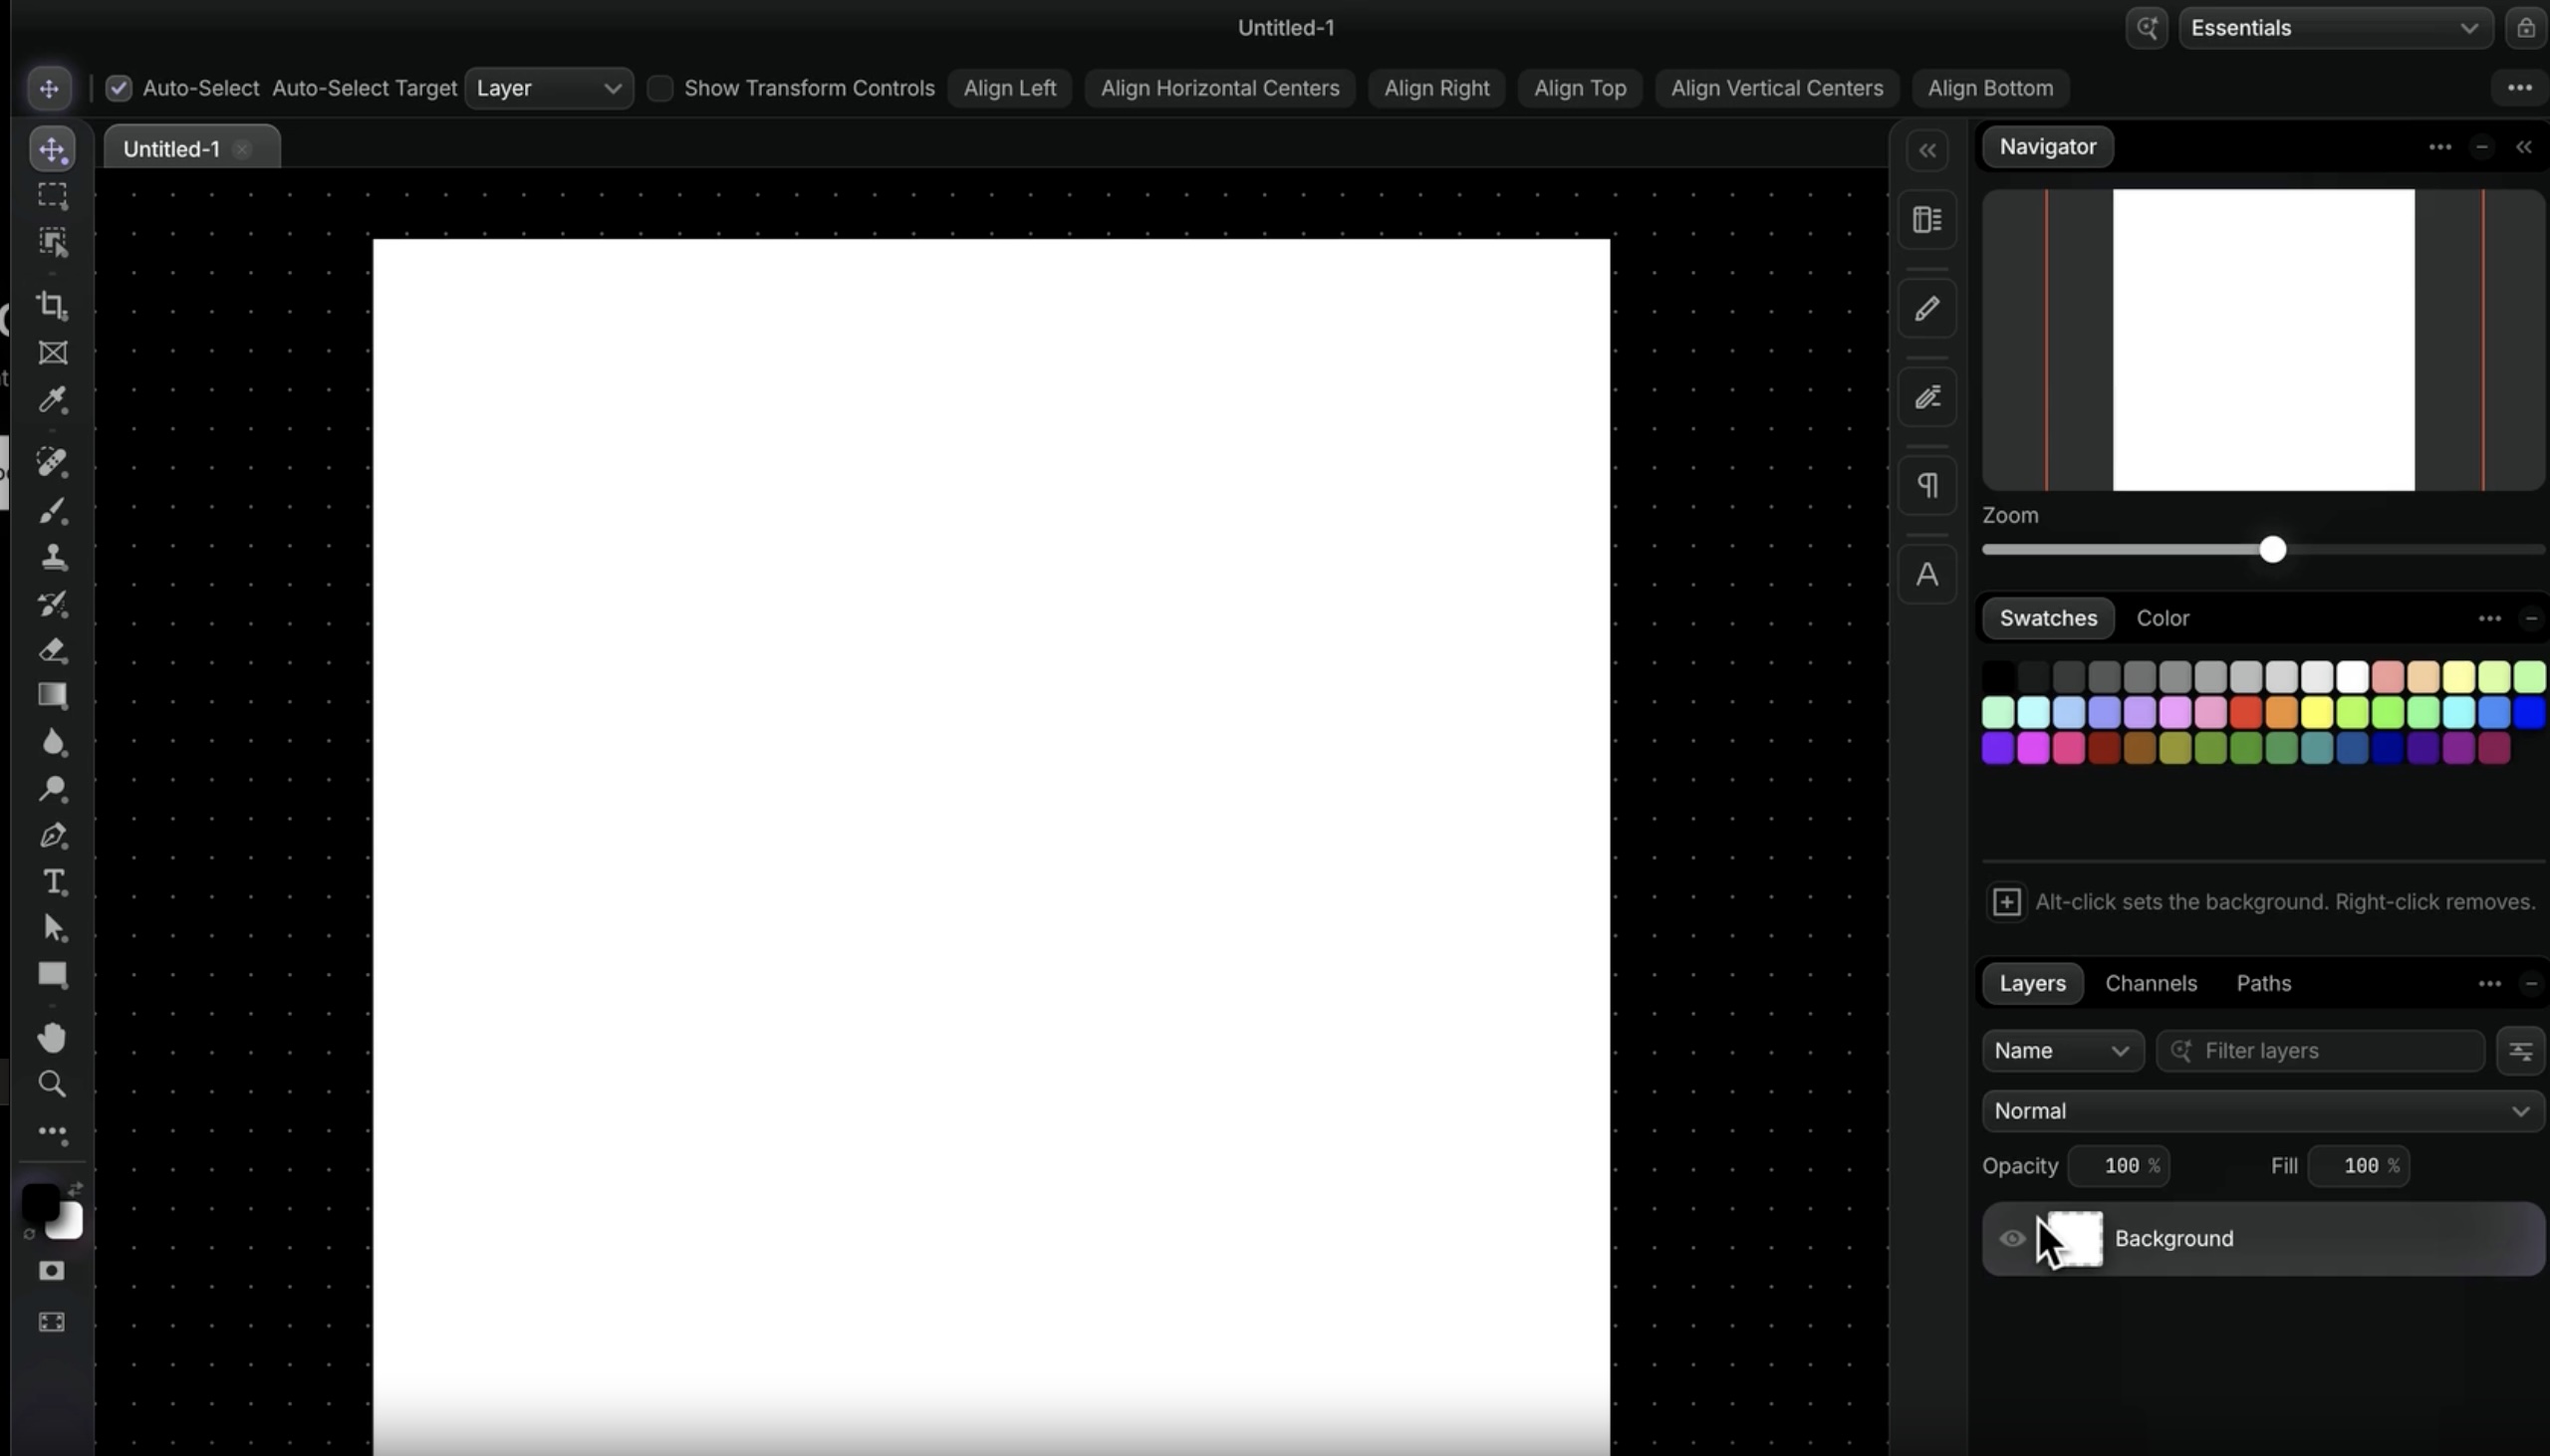
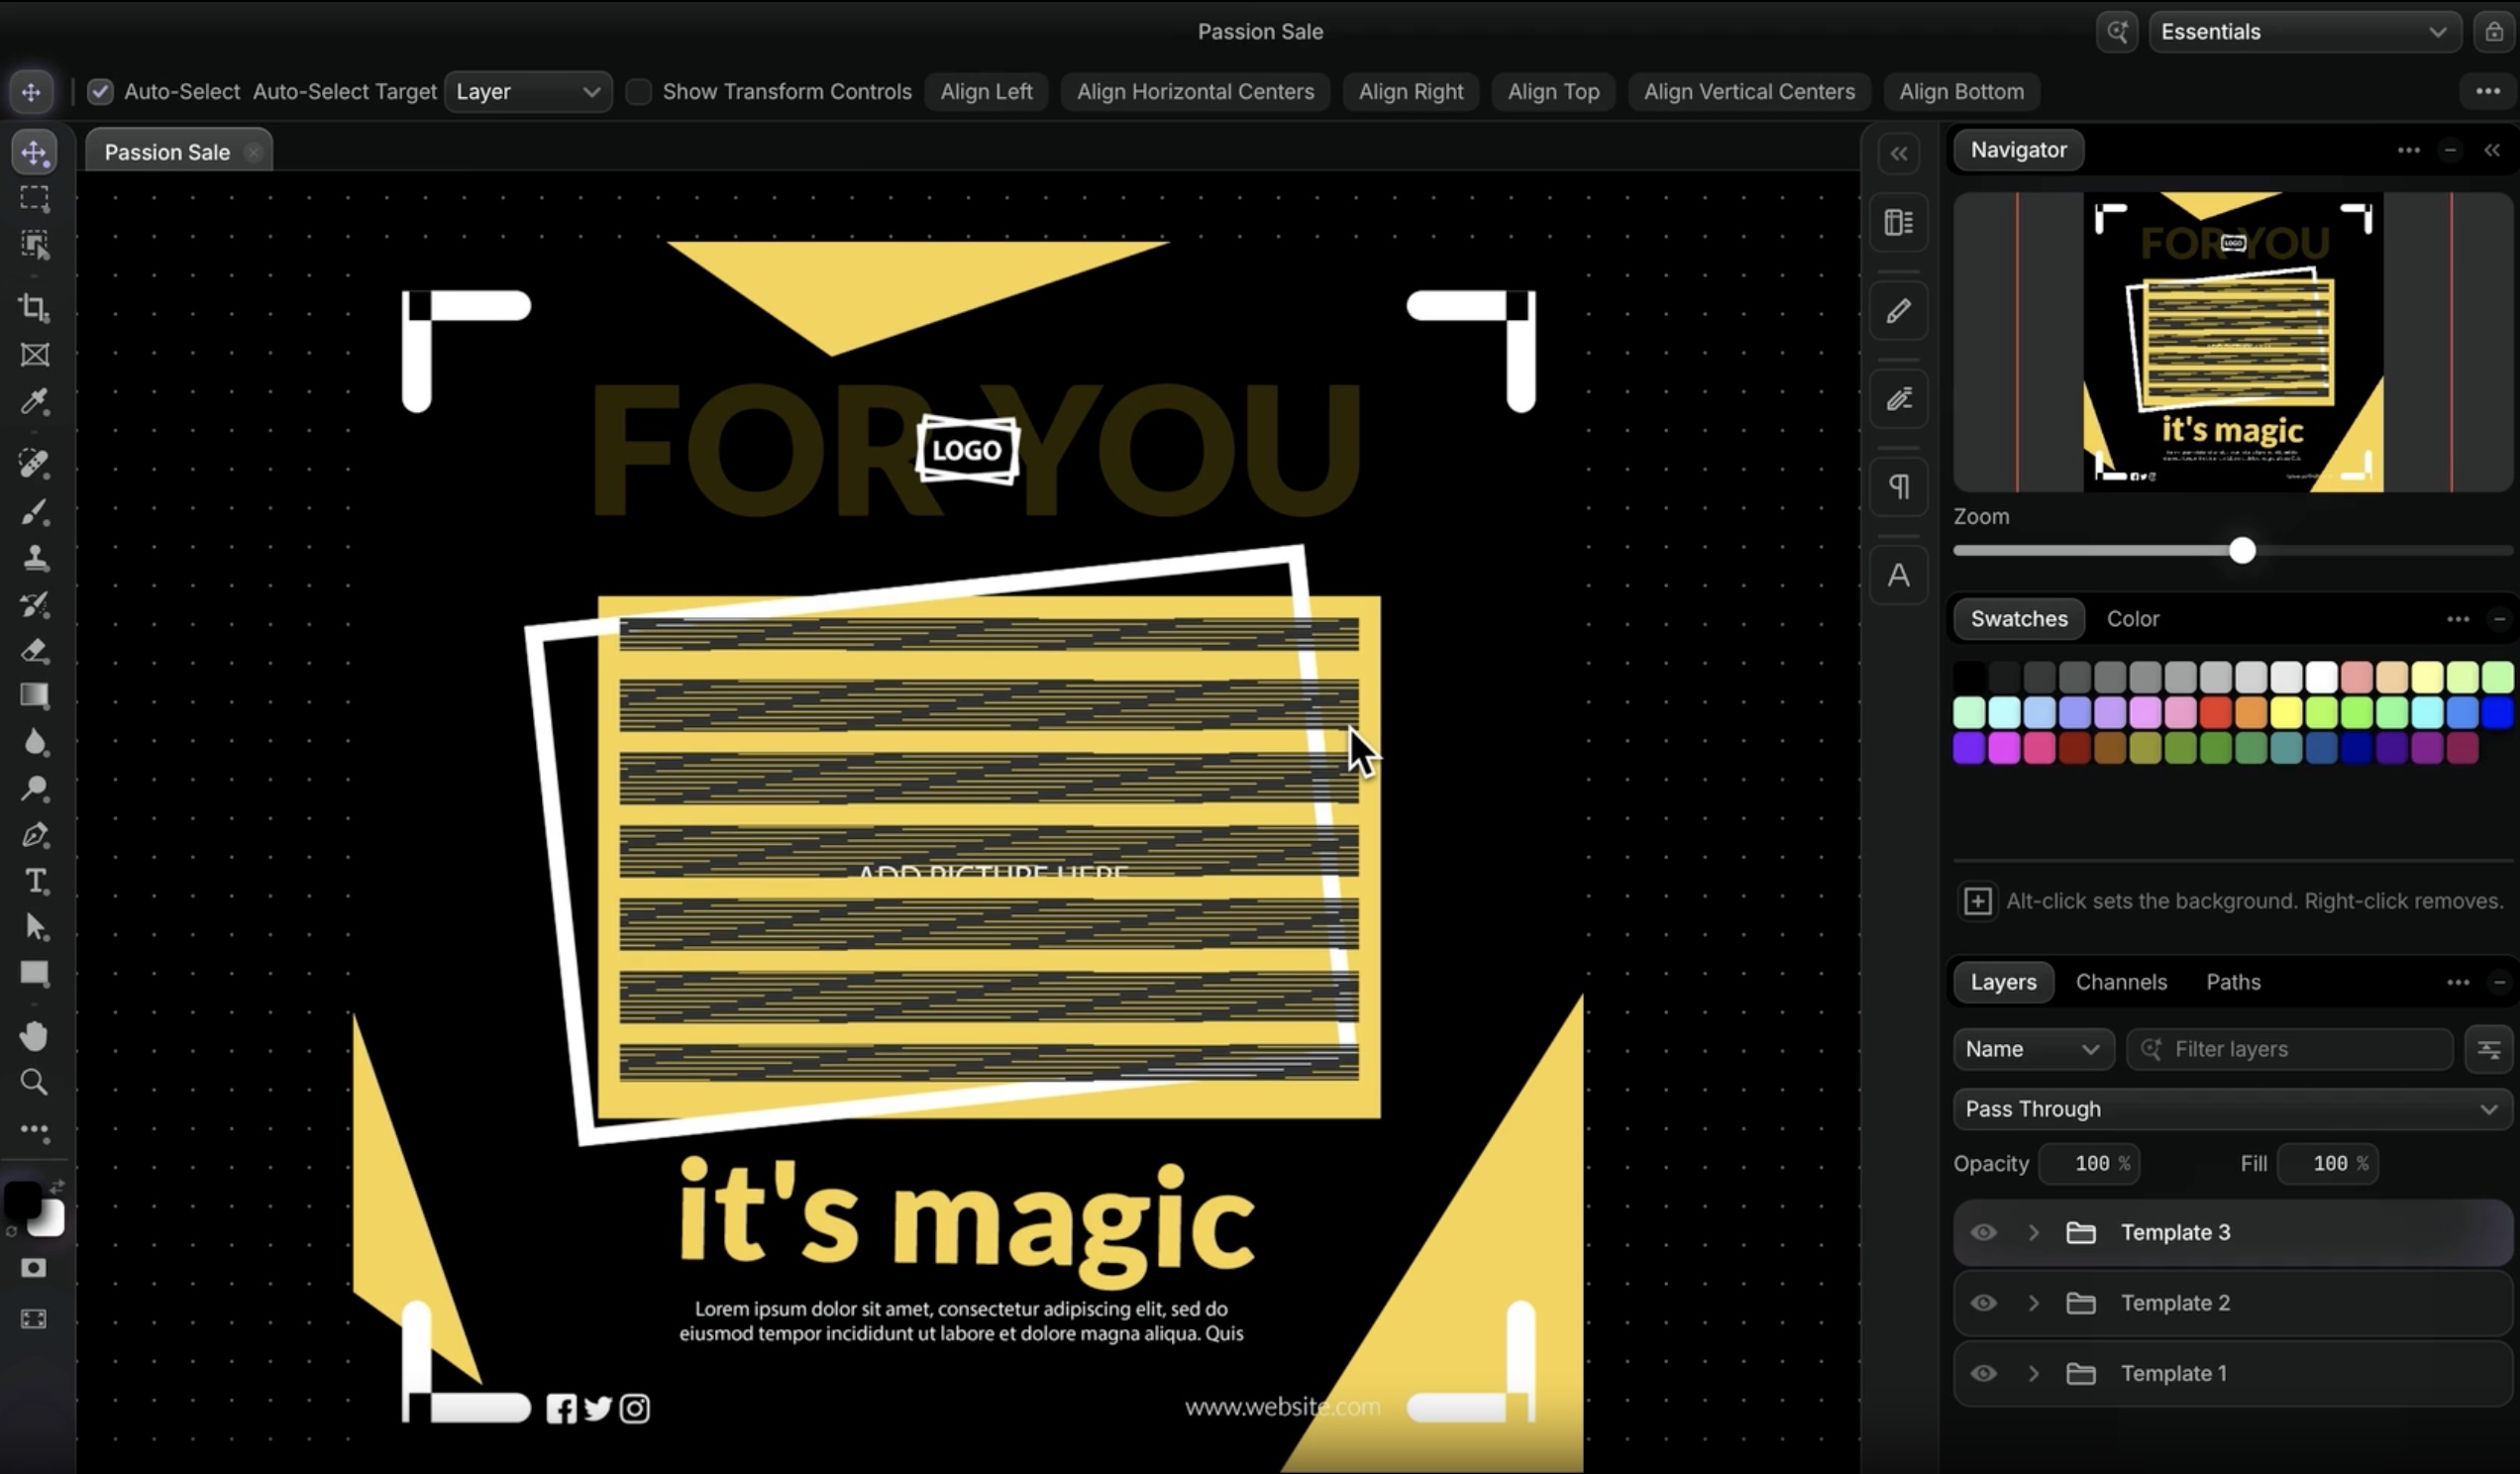
В результате редактор получил слои, маски, смарт-объекты, кривые, эффекты, выделение, удаление фона, инструмент «Пластика» и поддержку PSD. Обработка выполняется локально, поэтому загружать изображения в облако не требуется.

Photon уже можно бесплатно скачать с сайта проекта. В первый день редактором воспользовались 170 человек. Автор признаёт, что ради одной лишь экономии на подписке Adobe затея финансового смысла не имела: токены съели стоимость нескольких лет Creative Cloud. Зато теперь готовый инструмент доступен всем желающим.

Называть Photon полноценной заменой Photoshop пока рано. За Adobe стоят десятилетия разработки, плагины и отлаженные профессиональные процессы. Но эксперимент получился показательный: один человек и две нейросети сумели собрать кросс-платформенный редактор за сумму, которой раньше едва хватило бы на начало коммерческой разработки.

RSS: Новости на портале Anti-Malware.ru