


F-Secure определила самые рискованные мобильные системы

Android стала главной целью хакеров в 2012

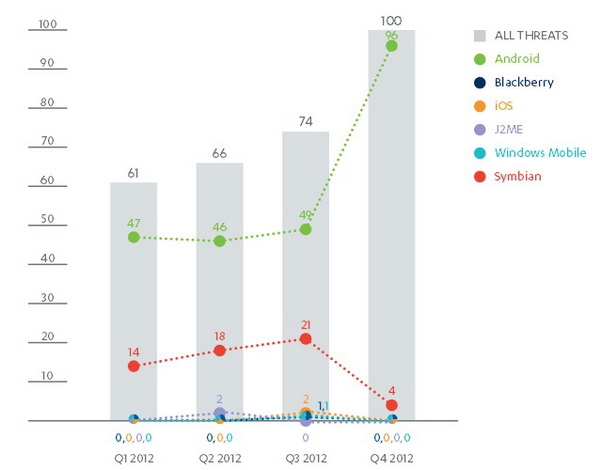
Согласно новейшему отчету F-Secure, во время четвертого квартала 2012 года 96% всех вредоносных программ были написаны специально для Android. Эта мобильная операционная система стала главной целью для хакеров и взломщиков по всему миру.


F-Secure собрала данные за 2010, 2011 и 2012, чтобы предоставить комплексную картину происходящего в сфере безопасности смартфонов. Результаты анализа наглядно показывают, что самые популярные системы, как правило, чаще всего подвергаются атакам.

График, показывающий рост угроз за 2012 год.

В 2010 больше всего червей и вредоносных программ создавалось для Nokia Symbian. По данным F-Secure, 62,5% всех вирусов, написанных в 2010, предназначались специально для Symbian. Впрочем, тогда это была доминирующая платформа. В 2010 только 11,25% всех вредоносных программ предназначались для Android. Еще три года назад это была молодая система, которая не могла похвастаться такой же популярностью, как Apple iOS и BlackBerry OS. Уже в 2011 расстановка приоритетов на хакерской сцене значительно изменилась: две трети всех вредоносных программ, написанных взломщиками два года назад, предназначались для Android, а для Symbian – только 29,7%. В 2012 ситуация изменилась менее радикально: 79% вредоносного ПО было написано для Android. Отметим, что для iOS написали только 0,7% от общего количества вредных приложений.

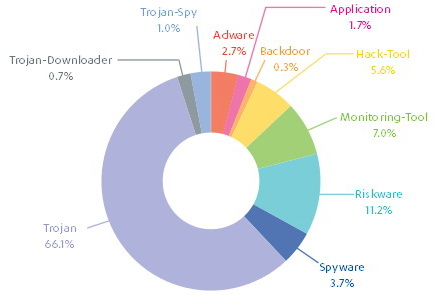
Самые неприятные угрозы для смартфонов в 2012 году.

По словам F-Secure вредоносные действия, произведенные с помощью этих программ, включают в себя установку новых скрытых приложений, нанесение повреждений данным, кражу информации или передачу личных данных пользователей третьим лицам. Подобные проблемы могут возникнуть практически у любого владельца Android-смартфона.

Наибольшую опасность представляют трояны (к их числу относится около двух третей всего вредоносного программного обеспечения, зарегистрированного в 2012 году). Среди других разновидностей называют шпионское программное обеспечение, инструменты взлома и мониторинга. Как правило, подобные приложения попадают на смартфон посредством SMS.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru