


Все участники Pwnium 3 не сумели взломать ноутбуки Google

Хакеры не смогли взломать Chrome OS

На соревновании хакеров Pwnium, проводившемся в рамках мероприятия CanSecWest, не было обнаружено ни одного специалиста, который бы смог взломать компьютер Samsung Series 5 550 на базе Chrome OS.

Основная цель этого мероприятия заключается в поиске брешей в защите операционной системы Chrome. Это необычное мероприятие начали проводить совсем недавно в качестве альтернативы Pwn2Own (Google не понравилось, что на этом мероприятии не было требования о неразглашении путей взлома).

Перед началом CanSecWest, Google выпустила патчи для 10 уязвимых мест в системе Chrome. Шесть из вышеупомянутых уязвимостей были отмечены как «особенно опасные» специалистами из Google. За четыре остальных Google выплатила тысячу долларов по программе «pay-for-bugs». Некоторые лазейки были обнаружены в навигационной системе браузера, в SVG-анимациях и веб-аудио.

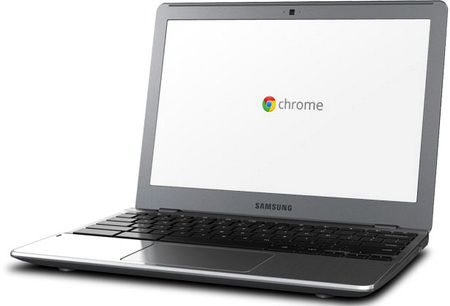
Фото ноутбука Samsung Series 5 550.


Google предлагала $3,1 млн за предоставление информации о потенциальной уязвимости во время конкурса Pwnium. Хакерские атаки были разделены на две категории, каждой из которых соответствовал весомый призовой фонд ($110 и $150 тысяч).

При этом победителя в этом году на Pwnium так и не обнаружили. Представитель Google заявил, что компания оценивает работу одного из участников и может присудить ему частичную победу. Отметим, что даже при таких условиях, взломщик может получить существенный куш. В прошлом году, на CanSecWest Pwnium и Pwnium 2, проводимого во время Hack In The Box в Куала-Лумпур, хакер по имени «Pinkie Pie» сумел взломать Chrome OS, получив $60 тысяч на каждом мероприятии.

Подпишитесь на новости

Для входа на Госуслуги могут ввести дополнительные проверки

Вход на «Госуслуги» и восстановление доступа могут получить дополнительные условия безопасности. Михаил Мишустин поручил Минцифры проработать такие меры: порталом пользуются уже 120 млн человек, и их учетные записи требуют надежной защиты.

Как сообщает РБК, премьер озвучил поручение на форуме «Цифровые решения».

Какими именно будут новые проверки и когда они появятся, пока не уточняется. Так что готовиться к конкретным изменениям рано, ведомству еще предстоит предложить механизм.

Параллельно Минцифры готовит третий пакет мер против кибермошенников. Среди предложений есть, например, единая платформа согласий на обработку персональных данных внутри «Госуслуг».

Пользователи смогут видеть, какие организации и зачем используют их данные, включая сведения, полученные офлайн. Там же можно будет отозвать ранее выданные согласия и сообщить о возможных нарушениях в контролирующие органы.

А пока мошенники продолжают использовать саму тему защиты аккаунта как приманку. МВД предупреждает о сообщениях, в которых пугают блокировкой «Госуслуг» или утечкой данных и предлагают срочно позвонить по указанному номеру.

Такое спасение аккаунта может оказаться началом его угона. Обсуждение новых мер безопасности — удобный повод для очередной легенды мошенников.

RSS: Новости на портале Anti-Malware.ru