


Взломщики могут открыть рабочий стол смартфонов Samsung

Обнаружена уязвимость в защите Samsung Galaxy S III

Взломщики обнаружили серьезную уязвимость в системе безопасности смартфона Galaxy S III. Благодаря данной неисправности любой злоумышленник может обойти блокировку экрана и легко разблокировать устройство.


Вся эта история началась, когда человек по имени Теренс Иден обнаружил ошибку, которая позволяла на короткий промежуток времени получить доступ к рабочему столу на смартфоне Galaxy Note II. Слегка модернизировав предыдущую методику, другой взломщик по имени Шон МакМиллиан обнаружил еще один способ открыть доступ к главному экрану смартфонов из семейства Galaxy, включая Galaxy Note II и Galaxy S III.

Если проследовать всем описанным энтузиастами шагам, можно получить доступ к рабочему экрану смартфона, не вводя при этом правильный код разблокировки. Более этого, данный подход разрешает легко обходить любые защитные механизмы на смартфоне, включая ввод пароля, PIN и пр. Учитывая то, что этот баг был обнаружен более чем на одном смартфоне с программным обеспечением Google, существуют опасения, что теоретически подобная уязвимость существует на всех телефонах с операционной системой Android OS.

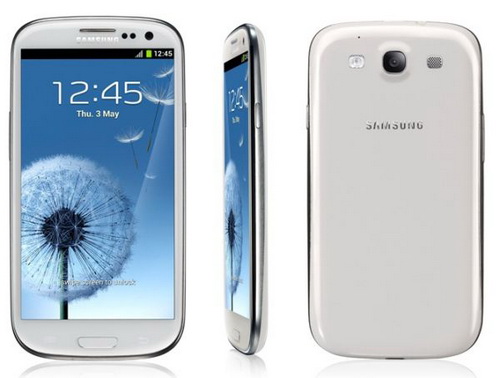
Рекламное фото смартфона Samsung Galaxy S III.


Журналисты ZDNet подтвердили наличие этой ошибки на Galaxy S III и Note II. Самое сложное во всем этом процессе – подгадать время, а дальше можно легко добраться до рабочего стола на смартфоне с системой Android 4.1.2.

Чтобы осуществить взлом вам достаточно просто забраться в меню экстренный вызов (Emergency Call) с экрана блокировки и открыть вкладку экстренные контакты (Emergency Contacts). Отсюда необходимо нажать на кнопку Home, а потом мгновенно нажать на клавишу питания. Нажмите на кнопку Power еще один раз и вас отправят на рабочий экран смартфона, минуя любую блокировку.

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru