


Взломщики могут открыть рабочий стол смартфонов Samsung

Обнаружена уязвимость в защите Samsung Galaxy S III

Взломщики обнаружили серьезную уязвимость в системе безопасности смартфона Galaxy S III. Благодаря данной неисправности любой злоумышленник может обойти блокировку экрана и легко разблокировать устройство.


Вся эта история началась, когда человек по имени Теренс Иден обнаружил ошибку, которая позволяла на короткий промежуток времени получить доступ к рабочему столу на смартфоне Galaxy Note II. Слегка модернизировав предыдущую методику, другой взломщик по имени Шон МакМиллиан обнаружил еще один способ открыть доступ к главному экрану смартфонов из семейства Galaxy, включая Galaxy Note II и Galaxy S III.

Если проследовать всем описанным энтузиастами шагам, можно получить доступ к рабочему экрану смартфона, не вводя при этом правильный код разблокировки. Более этого, данный подход разрешает легко обходить любые защитные механизмы на смартфоне, включая ввод пароля, PIN и пр. Учитывая то, что этот баг был обнаружен более чем на одном смартфоне с программным обеспечением Google, существуют опасения, что теоретически подобная уязвимость существует на всех телефонах с операционной системой Android OS.

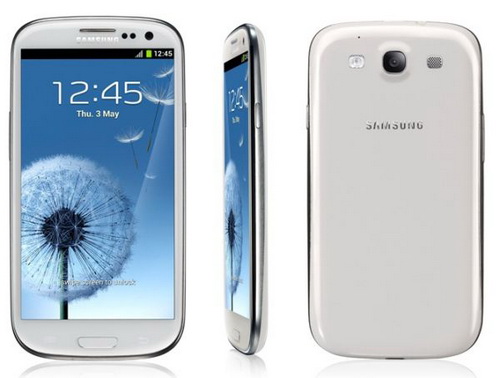
Рекламное фото смартфона Samsung Galaxy S III.


Журналисты ZDNet подтвердили наличие этой ошибки на Galaxy S III и Note II. Самое сложное во всем этом процессе – подгадать время, а дальше можно легко добраться до рабочего стола на смартфоне с системой Android 4.1.2.

Чтобы осуществить взлом вам достаточно просто забраться в меню экстренный вызов (Emergency Call) с экрана блокировки и открыть вкладку экстренные контакты (Emergency Contacts). Отсюда необходимо нажать на кнопку Home, а потом мгновенно нажать на клавишу питания. Нажмите на кнопку Power еще один раз и вас отправят на рабочий экран смартфона, минуя любую блокировку.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru