


КНР открещивается от обвинений во взломе американских компаний

Китайцы резко отреагировали на обвинения Mandiant

Китайские власти резко выступили против обвинений американской компании Mandiant Corp, согласно которым китайская военная организация похитила существенные объемы данных у западных корпораций. Напомним, что эксперты по безопасности также назвали США «целью номер один» для китайских государственных хакеров.


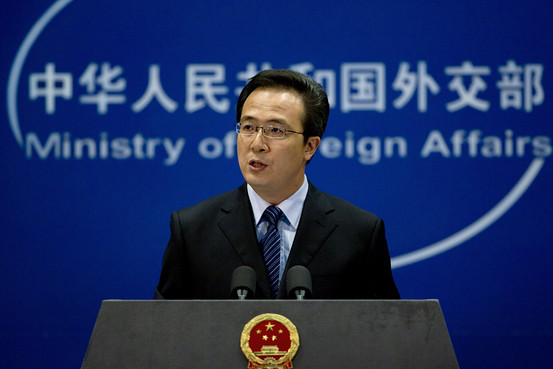
Проводя пресс-конференцию, представитель Китайского Министерства Иностранных Дел Хонг Леи полностью отрицал любые обвинения Mandiant Corp, которая заявила в недавнем отчете, что группа, связанная с Народно-освободительной армией, похитила данные у 100 американских компаний за прошедшие 7 лет.

«Кибератаки полностью анонимны. Очень сложно отследить источник атаки, поэтому я не могу понять, как американский отчет можно считать достоверным», – говорит господин Хонг.

В то же время, пресс-секретарь министерства сказал, что Китай сам часто оказывается жертвой сетевых взломщиков. Он также добавил, что большая часть этих атак исходит напрямую из США. По его словам, на Китай насылали вирусы, а китайские персональные компьютеры оказывались под контролем представителей иностранных держав.

Хонг Леи.

Когда его спросили, считает ли что правительство США ответственно за атаки, господин Хонг сказал, что он может лишь подтвердить, что нападения совершались с территории США. Он добавил, что не понимает, как представители США могли прийти к выводу, что государство КНР было причастно к сетевым нападениям.

Напомним, что представители Mandiant Corp. написали в 74-страничном отчете, что группа взломщиков, связанная с People's Liberation Army с 2006 года украла данные у 141 компании (115 из которых были расположены в США). Mandiant не указала точные названия пострадавших компаний, однако добавила, что китайцы напали на огромное количество технологических, информационных и энергетических компаний.

Тем не менее, Китайское Министерство Обороны полностью отрицает свое участие в атаках: «Китайские военные никогда не поддерживали хакерскую деятельность, поэтому заявлять, что к нападениям причастны китайские военные непрофессионально».

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru