


Неизвестные взломали микро-блог Burger King

Burger King извинилась за взлом страницы в Twitter

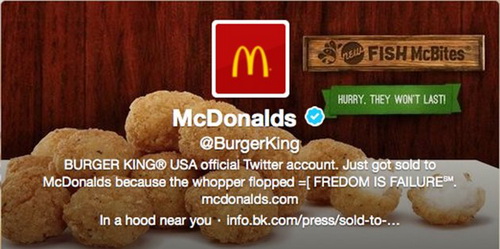
В социальной сети Twitter была взломана учетная запись ресторанной сети Burger King. На странице были опубликованы различные сомнительные сообщения. Также картинка профиля была изменена на логотип конкурирующей сети McDonald's.


Твиты от взломанной учетной записи остановились спустя час после взлома. Burger King напрямую связалась с администрацией Twitter и постаралась заблокировать собственную учетную запись. К концу дня компания вернула контроль свой аккаунт. Обычно Burger King рассылает сообщения через Twitter несколько раз в неделю, продвигая продукты или задавая постоянным клиентам маркетинговые вопросы.

Взломанная страничка Burger King в Twitter.

Вчера на взломанной страничке хакеры шутили так: «Мы только что продались McDonalds!». Всего было сделано около 55 твитов, в которых содержались неприятные эпитеты и оскорбительные выражения. Burger King не знает, кто осуществил взлом. Отметим, что аккаунты компании в других сетях не были повреждены. Сейчас ведется расследование, однако никто толком не может сообщить, сколько людей знали пароль для сервиса. Впрочем, разработчики недавно опубликовали извинения перед своими клиентами и пользователями Twitter:

«Не далее как вчера была взломана наша учетная запись в Twitter. Узнав об этом, наша команда немедленно позвонила администрации Twitter, которая помогла приостановить работу взломанного аккаунта. Сейчас мы вернули контроль. Мы приносим извинения всем нашим верным фанатам  и подписчикам, которые получили неприятные сообщения. Будьте уверены, наша учетная запись снова работает в штатном режиме», – говорят представители Burger King.

Все конкуренты ресторанной сети с пониманием отнеслись к проблеме и воздержались от шуток. McDonald's даже начала оправдываться в Twiiter. Напомним, что в начале месяца руководство Twitter официально признало, что кибер-взломщики могли похитить пароли и логины 250 тысяч пользователей.

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru