


Неизвестные взломали микро-блог Burger King

Burger King извинилась за взлом страницы в Twitter

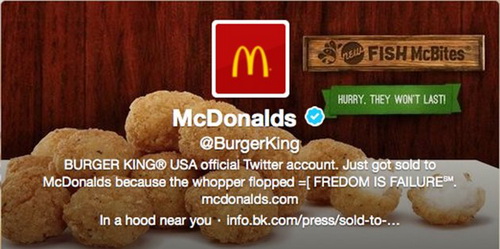
В социальной сети Twitter была взломана учетная запись ресторанной сети Burger King. На странице были опубликованы различные сомнительные сообщения. Также картинка профиля была изменена на логотип конкурирующей сети McDonald's.


Твиты от взломанной учетной записи остановились спустя час после взлома. Burger King напрямую связалась с администрацией Twitter и постаралась заблокировать собственную учетную запись. К концу дня компания вернула контроль свой аккаунт. Обычно Burger King рассылает сообщения через Twitter несколько раз в неделю, продвигая продукты или задавая постоянным клиентам маркетинговые вопросы.

Взломанная страничка Burger King в Twitter.

Вчера на взломанной страничке хакеры шутили так: «Мы только что продались McDonalds!». Всего было сделано около 55 твитов, в которых содержались неприятные эпитеты и оскорбительные выражения. Burger King не знает, кто осуществил взлом. Отметим, что аккаунты компании в других сетях не были повреждены. Сейчас ведется расследование, однако никто толком не может сообщить, сколько людей знали пароль для сервиса. Впрочем, разработчики недавно опубликовали извинения перед своими клиентами и пользователями Twitter:

«Не далее как вчера была взломана наша учетная запись в Twitter. Узнав об этом, наша команда немедленно позвонила администрации Twitter, которая помогла приостановить работу взломанного аккаунта. Сейчас мы вернули контроль. Мы приносим извинения всем нашим верным фанатам  и подписчикам, которые получили неприятные сообщения. Будьте уверены, наша учетная запись снова работает в штатном режиме», – говорят представители Burger King.

Все конкуренты ресторанной сети с пониманием отнеслись к проблеме и воздержались от шуток. McDonald's даже начала оправдываться в Twiiter. Напомним, что в начале месяца руководство Twitter официально признало, что кибер-взломщики могли похитить пароли и логины 250 тысяч пользователей.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru