


Почта Mail.Ru раскроет маcкировку спамеров с помощью DMARC

Почта Mail.Ru раскроет маcкировку спамеров с помощью DMARC

Почта Mail.Ru стала первым в рунете почтовым сервисом, поддерживающим стандарты DMARC. Это позволяет  точнее определять, какие письма отправлены реальными людьми и организациями, а какие – спамерами и фишерами.

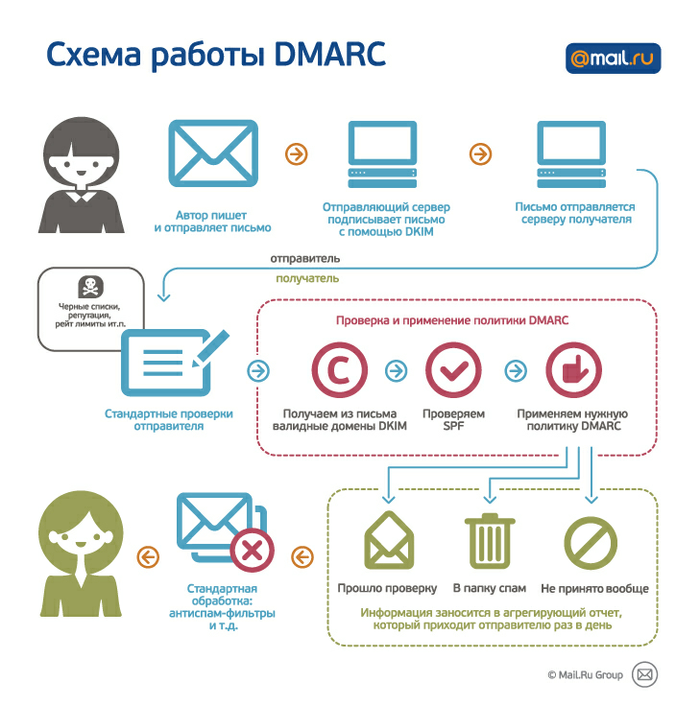
DMARC (Domain-based Message Authentication, Reporting and Conformance) — стандарт, позволяющий определить, действительно ли письмо было отправлено с указанного домена. Поддержка DMARC позволяет Почте Mail.Ru с большей точностью выявлять и отфильтровывать спам и фишинговые письма, замаскированные под легальные рассылки.

Владельцы доменов получают возможность эффективнее управлять действиями, которые Почта Mail.Ru предпринимает в отношении подложных писем (т.е. тех, где адрес отправителя замаскирован злоумышленником под их собственный). Письма, признанные подложными, могут быть пропущены, отправлены в папку Спам, или вообще не приняты почтовым сервером. Например, авторизованный отправитель может указать, что 100% таких подложных писем должны считаться спамом – в таком случае атаки станут просто бессмысленными.


Почта Mail.Ru совершенствует системы взаимодействия сервиса с интернет-компаниями, которые общаются со своей аудиторией с помощью электронной почты. Ранее уже был запущен сервис Постмастер Mail.Ru для компаний, отправляющих большие объемы писем, затем сервис стал предоставлять подписку на FBL. Все эти шаги направлены на улучшение взаимодействия отправителей c получателями и устранение из этой цепочки фишеров и спамеров.

Один из методов защиты от злоумышленников — использование цифровых подписей DKIM, которые подтверждают, что письмо действительно было отправлено из указанного домена. Узнавать статистику по своим письмам через сервис Постмастер могут только те отправители, письма которых подписаны DKIM. «К моменту запуска Постмастера осенью 2011 года только 15% писем, приходящих пользователям Mail.Ru, подписывались DKIM. За полтора года работы сервиса в Постмастере было зарегистрировано около 15 тысяч доменов, а доля писем с DKIM возросла до 80%. Теперь все отправители, использующие DKIM, могут также настроить DMARC — это позволит повысить эффективность фильтрации поддельных сообщений»,— отмечает Денис Аникин, технический директор Почты Mail.Ru.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru