


Поддельные письма от FedEx доставляют Trojan.Smoaler

Поддельные письма от FedEx доставляют Trojan.Smoaler

Корпорация Symantec сообщает о появлении поддельных электронных писем от FedEx. В них сообщается, что пользователь может получить отправленную ему посылку, обратившись в ближайшее отделение FedEx с квитанцией, которую он может распечатать, перейдя по приведённой в письме ссылке. Естественно, никакой посылки не существует, а тем, кто воспользовался ссылкой, будет предложено скачать архив PostalReceipt.zip, содержащий вредоносный файл PostalReceipt.exe. Вместо обладателя посылки, которую он и не заказывал, пользователь становится обладателем вируса Trojan.Smoaler.

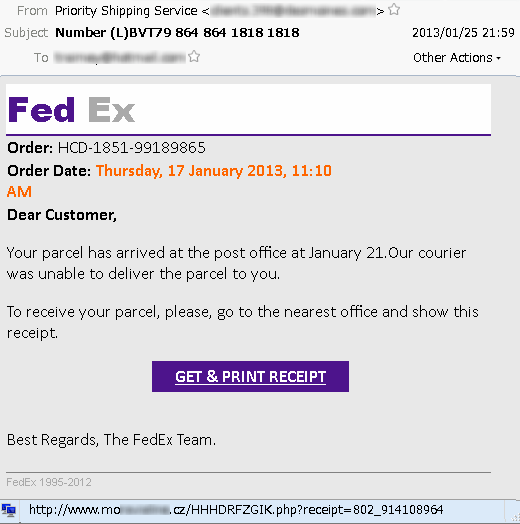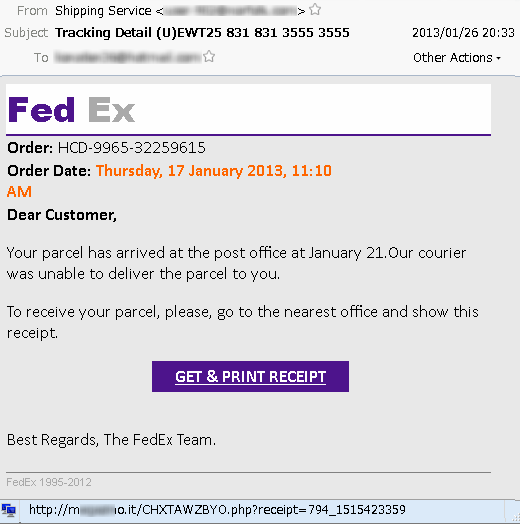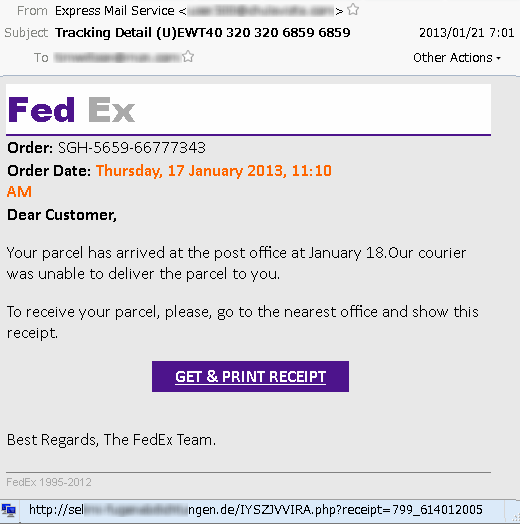
Все эти поддельные письма практически идентичны, за исключением номера заказа и сайта, на котором размещен zip-архив с вредоносной программой. Из-за лени или же по недосмотру злоумышленники не изменяют дату фальшивого заказа. При этом сайт, на котором размещен Trojan.Smoaler, меняется ежедневно. Письма, массово рассылавшиеся 21, 25 и 26 января 2013 года, имели следующий вид:


Поддельные электронные письма от FedEx, замеченные 21, 25, 26 января 2013 года


Перевод:

“Уважаемый Клиент!

Ваша посылка была доставлена в почтовое отделение 21 января. Наш курьер не смог вам её доставить.

Чтобы получить посылку, посетите, пожалуйста, ближайшее отделение и предъявите эту квитанцию.

ПОЛУЧИТЬ И РАСПЕЧАТАТЬ КВИТАНЦИЮ

С уважением, команда FedEx”. 


«Всем нам давно известно, что неожиданную посылку зимой можно получить разве что от Деда Мороза. И как бы ни трудно ему было успеть доставить всем подарки в новогоднюю ночь, я сомневаюсь, что он прибегнул бы к помощи службы курьерской доставки»,- говорит Андрей Зеренков, эксперт по информационной безопасности Symantec.

Компания FedEx опубликовала на своем сайте предупреждение и соответствующую информацию, касающуюся онлайн-безопасности. Как обычно, эксперты Symantec рекомендуют использовать лишь актуальные версии антивирусного ПО и избегать использования ссылок в письмах от неизвестных отправителей. Если подозрительное письмо отправлено организацией, с которой вы не имеете общих дел, это письмо следует считать потенциально опасным, и его не рекомендуется открывать.

Подпишитесь на новости

После бана мошенника в МАКС предлагают блокировать все его сим-карты

Блокировка мошеннического аккаунта в МАКС может получить продолжение на уровне мобильной связи. Глава Минцифры Максут Шадаев предложил рассмотреть отключение не только номера, использованного в мессенджере, но и остальных сим-карт того же владельца.

Заявление министра приводит ТАСС. По его словам, одного запрета на работу аккаунта недостаточно: противодействие должно продолжаться и у операторов связи.

Дополнительно обсуждается период охлаждения, в течение которого человек не сможет оформить новые номера. Идея — усложнить возвращение к мошенническим действиям после блокировки.

Продолжительность ограничений, порядок передачи сведений операторам и процедура обжалования в приведённом заявлении не раскрыты.

Особенно важен вопрос, как будут устанавливать владельца и его причастность к мошенничеству. Номер может использоваться человеком, на которого он не оформлен, либо оказаться скомпрометированным. От точности этой проверки зависит, кого затронут ограничения.

Заявление также не означает, что любой бан за нарушение правил МАКС автоматически приведёт к отключению мобильной связи, министр говорил именно о противодействии мошенникам.

RSS: Новости на портале Anti-Malware.ru