


SMS-спаммеры ищут номера телефонов жертв с помощью специальной программы

SMS-спаммеры ищут номера телефонов жертв с помощью специальной программы

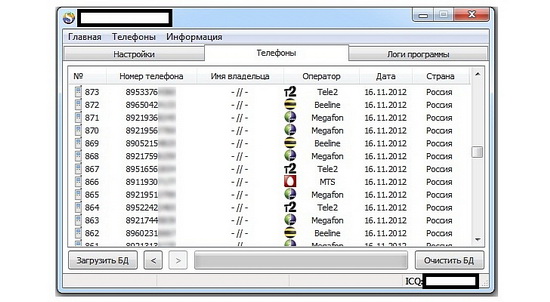
 За последние несколько лет SMS-спам стал серьезной проблемой, но мало кто из жертв когда-либо задаётся вопросом, как спаммеры получают номера телефонов, на которые посылают сообщения? По данным специалистов компании Webroot, зачастую для сбора базы номеров мобильных телефонов своих жертв мошенники используют специальную программу, которая позволяет им осуществлять поиск мобильных номеров предполагаемых жертв в общедоступном сегменте сети Интернет.

Сообщается, что на днях вышла новая версия известной программы для поиска номеров мобильных телефонов. Новая версия программы позволяет пользователям не только находить номера телефонов, но также определять имя владельца номера, название оператора мобильной связи, дату и страну происхождения.

Данная программа предназначена для поиска номеров, предоставляемых мобильными операторами России и Украины, но подобные приложения, скорее всего, используются киберпреступниками по всему миру.

Чтобы защитить собственный номер мобильного телефона от таких инструментов, эксперты советуют не оставлять номера телефонов на сайтах, не обеспечивающих их защиту от программ автоматического сбора контактной информации.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru