


Расследование по факту взлома сайта Федерального резерва США поручено ФБР

Расследование по факту взлома сайта Федерального резерва США поручено ФБР

 На этой неделе представители Федеральной резервной системы США признали, что членам хакерской группировки Anonymous удалось взломать сайт Emergency Communications System (ECS). На сайте содержится контактная информация банков на случай чрезвычайных ситуаций.

Как уже сообщалось ранее, в результате инцидента были выкрадены и опубликованы личные данные около 4000 банкиров.

В четверг представители ФРС сообщили агентству Рейтер, что расследованием данного инцидента займется ФБР.

На сегодняшний день специалисты Федеральной резервной системы выясняют размер ущерба, нанесенного хакерами. Однако, в ФРС уверены, что инцидент не затронул особо ответственных операций.

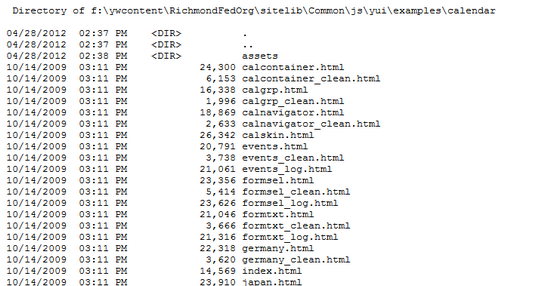
В свою очередь, желая показать несостоятельность этих заявлений, Anonymous выложили в открытый доступ текстовой файл размером более 9мб. Данный файл содержит несколько тысяч названий файлов и директорий, к которым хакерам удалось получить доступ. По словам активистов Anonymous, представленный файл - список того, что им удалось выкрасть в ходе атак на целый ряд сайтов федеральных органов власти США, в рамках операции OpLastResort. Примечательно, что файл выложен на сайте Grand Banks Yachts - компании, строящей и реализующей суда класса люкс. Похоже, что данный сайт был взломан хакерами именно с целью размещения вышеупомянутого файла.

При этом эксперты также подвергают сомнению заявления ряда федеральных чиновников о том, что хакеры не смогли получить доступ к паролям. Известно, что, проанализировав утечку данных, специалисты обнаружили хеши паролей.

Тем временем, интернет-сообщество теряется в догадках, относительно следующей цели Anonymous в рамках вышеупомянутой операции OpLastResort. 

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru