


Расследование по факту взлома сайта Федерального резерва США поручено ФБР

Расследование по факту взлома сайта Федерального резерва США поручено ФБР

 На этой неделе представители Федеральной резервной системы США признали, что членам хакерской группировки Anonymous удалось взломать сайт Emergency Communications System (ECS). На сайте содержится контактная информация банков на случай чрезвычайных ситуаций.

Как уже сообщалось ранее, в результате инцидента были выкрадены и опубликованы личные данные около 4000 банкиров.

В четверг представители ФРС сообщили агентству Рейтер, что расследованием данного инцидента займется ФБР.

На сегодняшний день специалисты Федеральной резервной системы выясняют размер ущерба, нанесенного хакерами. Однако, в ФРС уверены, что инцидент не затронул особо ответственных операций.

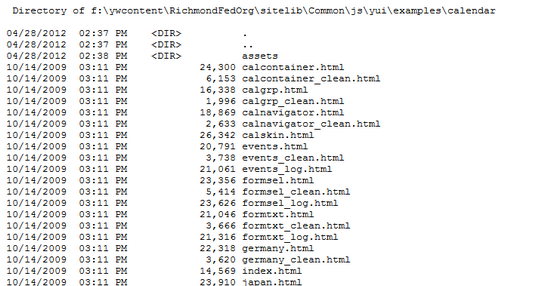
В свою очередь, желая показать несостоятельность этих заявлений, Anonymous выложили в открытый доступ текстовой файл размером более 9мб. Данный файл содержит несколько тысяч названий файлов и директорий, к которым хакерам удалось получить доступ. По словам активистов Anonymous, представленный файл - список того, что им удалось выкрасть в ходе атак на целый ряд сайтов федеральных органов власти США, в рамках операции OpLastResort. Примечательно, что файл выложен на сайте Grand Banks Yachts - компании, строящей и реализующей суда класса люкс. Похоже, что данный сайт был взломан хакерами именно с целью размещения вышеупомянутого файла.

При этом эксперты также подвергают сомнению заявления ряда федеральных чиновников о том, что хакеры не смогли получить доступ к паролям. Известно, что, проанализировав утечку данных, специалисты обнаружили хеши паролей.

Тем временем, интернет-сообщество теряется в догадках, относительно следующей цели Anonymous в рамках вышеупомянутой операции OpLastResort. 

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru