


В среднем на одного пользователя приходится 12 уязвимостей в ПО

В среднем на одного пользователя приходится 12 уязвимостей в ПО

Эксперты «Лаборатории Касперского» проанализировали программы, содержащие уязвимости, которые наиболее часто используют злоумышленники для совершения атак на компьютеры. Согласно данным опубликованного отчета, в среднем на одного пользователя приходится 12 уязвимостей в ПО. Всего же было обнаружено свыше 132 млн уязвимых приложений. Эти и другие цифры и тенденции удалось выявить в ходе исследования данных, полученных с 11 млн компьютеров, входящих в состав облачной сети Kaspersky Security Network, в период с января по декабрь 2012 года.

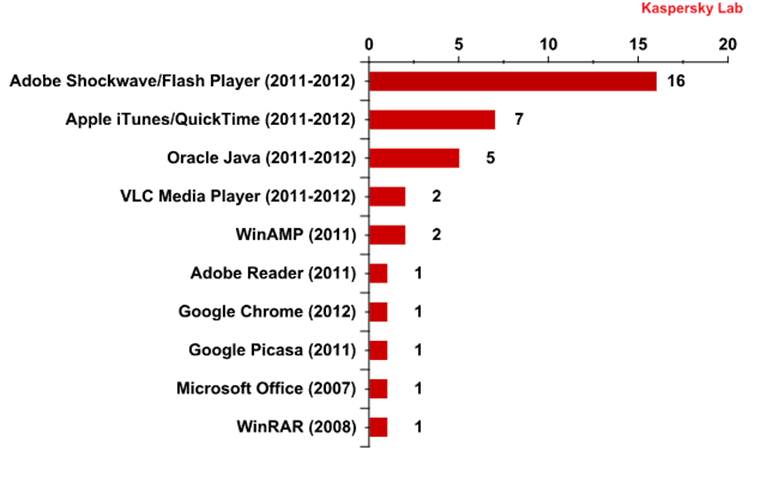
За год было обнаружено 806 уникальных уязвимостей. Только 37 из них найдены по меньшей мере на 10% компьютеров в течение как минимум одной недели в период анализа. Это уязвимое ПО, способное привлечь внимание злоумышленников. Данные 37 уязвимостей были обнаружены в 11 различных группах программ. Наиболее уязвимыми продуктами являются Adobe Shockwave/Flash Player, Apple iTunes/QuickTime и Oracle Java.


Распределение уязвимостей по группам ПО. (Для каждой группы ПО приведено количество преобладающих уязвимостей, а также тот период, когда уязвимости были обнаружены)


В ходе исследования стало понятно, что даже когда производитель ПО прикладывает все усилия для обнаружения брешей в защите и своевременно выпускает обновления, известная эксплуатируемая злоумышленниками уязвимость на миллионах компьютеров может оставаться незакрытой в течение нескольких месяцев после того, как была обнаружена и исправлена. Существуют уязвимые программы, продолжающие оставаться на компьютерах и через несколько лет после обнаружения и исправления.

«Самый тревожный вывод из этого исследования таков: пользователи трех наиболее уязвимых программ (Java, Flash Player и Adobe Reader) крайне неохотно переходят на новые, безопасные версии, – комментирует эксперт «Лаборатории Касперского», руководитель группы исследования уязвимостей Вячеслав Закоржевский. – При дальнейшем изучении использования Oracle Java становится видно, насколько серьезна ситуация: через семь недель после выпуска новой версии обновление выполнили менее 30% пользователей, несмотря на реальную угрозу кражи данных. Для достижения таких же показателей по установке пользователями свежих обновлений наиболее популярных веб-браузеров требуется всего 5-7 дней».

Чтобы пользователь мог свободно выбирать любую программу, требуется соблюдение определенных мер предосторожности. «Лаборатория Касперского» дает несколько рекомендаций:

  • обновляйте актуальность версий установленного ПО и удаляйте программы, которые не используются. Особое внимание уделите программам Oracle Java, Adobe Flash Player и Adobe Reader – уязвимости в этих программах используются чаще всего;
  • не стоит думать, что если используете компьютер Apple, вы автоматически защищены от уязвимостей. К сожалению, угрозы чаще всего работают на нескольких платформах сразу. К примеру, небезызвестный ботнет Flashfake использовал уязвимость в Java. То же касается и платформы Linux: хотя злоумышленники атакуют ее меньше, она может стать точкой входа для целевой атаки на компанию;
  • всегда используйте защитное ПО: наличие самых свежих версий всех программ не защищает вас от новейших эксплойтов, использующих уязвимости «нулевого дня». «Лаборатория Касперского» предлагает новую технологию, разработанную для обнаружения и блокирования даже новых и неизвестных эксплойтов, получившую название Automatic Exploit Prevention;
Подпишитесь на новости

ИИ стал чаще проверять ваши резюме: как не получить отказ от нейросети

Среди российских компаний, которые применяют ИИ в подборе персонала, доля тех, кто доверяет ему проверку резюме, выросла с 22% в 2025 году до 36% в 2026-м. Кандидатам теперь стоит прямо объяснять, почему они подходят на вакансию: перечислять нужные навыки и подтверждать их примерами выполненных задач.

Такой совет дал генеральный директор платформы ИИИ-агентов «Савви» Антон Бесщетников. Об этом он рассказал «Газете.Ru».

Главная проблема, по словам Бесщетникова, возникает, когда система принимает отсутствие сведений за отсутствие компетенции. Например, кандидат руководил сменой в ресторане, распределял нагрузку и разбирал претензии, но при переходе в клиентский сервис указал в резюме только название прежней должности. Человек мог бы уточнить детали, а автоматическая оценка может закончиться отказом.

При этом ИИ делает первичный отбор последовательнее: задает каждому обязательные вопросы и собирает сведения, которые рекрутер мог упустить. В сферах, где на одну вакансию приходят сотни откликов в день, человек обработать их все не успевает.

Работодателям Бесщетников советует заранее определить, какими ответами или заданиями подтверждается каждый важный навык. Если информации недостаточно, система должна задать уточняющий вопрос, а рекрутер должен видеть, на чем основана оценка. Часть отклоненных резюме стоит пересматривать, иначе компания не узнает, сколько подходящих людей потеряла.

Кандидатам в «Савви» рекомендуют описывать задачи, свои действия и результаты, а при смене отрасли отдельно показывать навыки, которые пригодятся на новом месте. Перед интервью с ИИ стоит выяснить правила использования подсказок и что делать при техническом сбое. Если система неверно распознала ответ, об этом нужно сообщить рекрутеру.

RSS: Новости на портале Anti-Malware.ru