


Киберпреступники распостраняют вредоносы под видом активаторов Windows 8

Киберпреступники распостраняют вредоносы под видом активаторов Windows 8

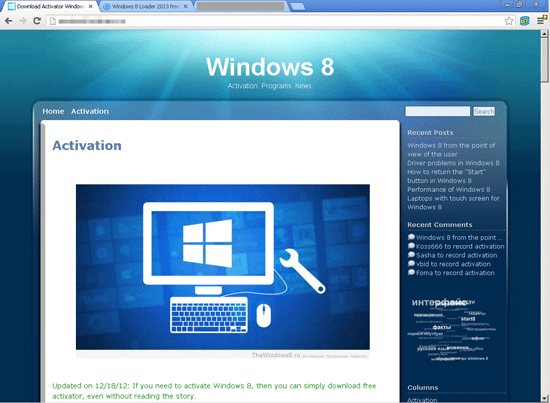
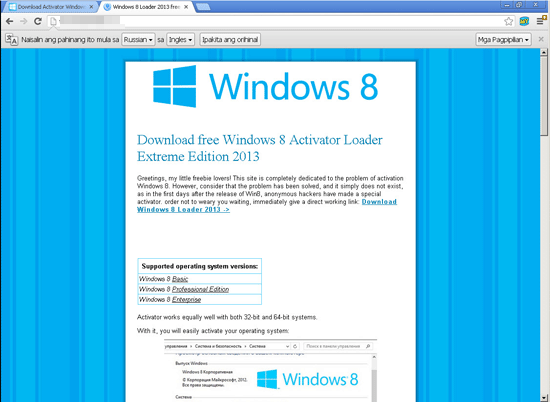
 Специалисты компании Trend Micro выявили ряд сайтов, используемых киберпреступниками для распространения вредоноса, замаскированного под бесплатные активаторы Windows 8. На первом сайте посетителям предлагается бесплатно активировать Windows 8, в то время как на втором сайте, злоумышленники предлагают потенциальным жертвам, опять же бесплатно, скачать приложение “Windows 8 Activator Loader Extreme Edition 2013.”


 В обоих случаях жертвы киберпреступников совершенно бесплатно получают вредоносную программу HKTL_KEYGEN.

После установки HKTL_KEYGEN сообщает жертве, что для завершения процесса активации Windows 8 необходимо ввести персональные данные и послать SMS-сообщение на указанный номер телефона.

Эксперты Trend Micro отследили IP-адреса сайтов, используемых злоумышленниками для распространения вредоносных активаторов Windows 8. Они заявляют, что сервера киберпреступников, на которые HKTL_KEYGEN пересылает получаемую информацию, располагаются на территории Румынии и Латвии. Кроме того, на данных IP-адресах также размещён ряд других подозрительных сайтов зоны ru. По словам экспертов, именно посредством этих сайтов злоумышленники распространяли поддельные версии Instagram и Angy Birds.

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru