


Китайская пресса пытается опровергнуть обвинения США

Газета призвала прекратить обвинения Китая в кибер-войне

Китайская газета People's Daily в передовице попыталась ответить на обвинения в том, что КНР причастна к хакерским атакам на издания New York Times, Wall Street Journal и Washington Post. Пока оправдательный материал не переведен полностью на английский язык, а доступен только та мандаринском. Корреспондент Sky News Марк Стоун приводит в своей заметке некоторые тезисы из этой статьи.


«Америка продолжает навешивать на Китай ярлык хакерского государства, тем самым оправдывая политику по сдерживанию КНР. Даже те, кто мало знаком с Интернетом, понимают, что хакерские атаки, как правило, анонимны и имеют международный характер. IP-адреса не могут считаться весомыми доказательствами для подтверждения места происхождения хакера», – пишут китайские журналисты.

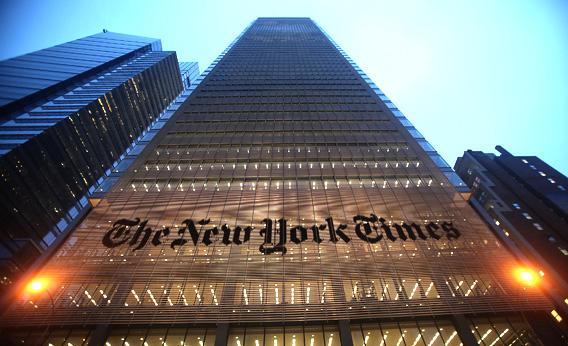
Штаб-квартира The New York Times.


Как отмечают сотрудники Business Insider, в этот раз People's Daily действительно оказалась права. На прошлой неделе аналитик и эксперт по кибербезопасности Джеффри Карр высказался о непричастности Китая к хакерским атакам:

«Политика и экономика Азиатских стран является ключевой для многих развитых и развивающихся мировых государств. В New York Times постоянно отслеживают события в этом регионе. Список потенциальных преступников, которые могли бы взломать сервер газеты, не ограничивается только гражданами КНР».

С другой стороны, к словам People's Daily стоит относиться осторожно, ведь именно это издание серьезно восприняло сатирическую статью «Onion» о том, что Ким Чен Ун (лидер КНДР) – «самый сексуальный мужчина 2012 года».

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru