


Корейские кибершпионы атакуют Россию

Корейские кибершпионы атакуют Россию

 В наши дни кибершпионаж превращается в повседневное явление, которым сложно кого-то удивить. США обвиняют в кибершпионаже Китай. Китай и Франция обвиняют в аналогичной деятельности США, а все вместе обвиняют Иран. Однако новая операция киберпреступников, которую раскрыли эксперты компании FireEye, имеет совсем других действующих лиц: Россию и Корею.

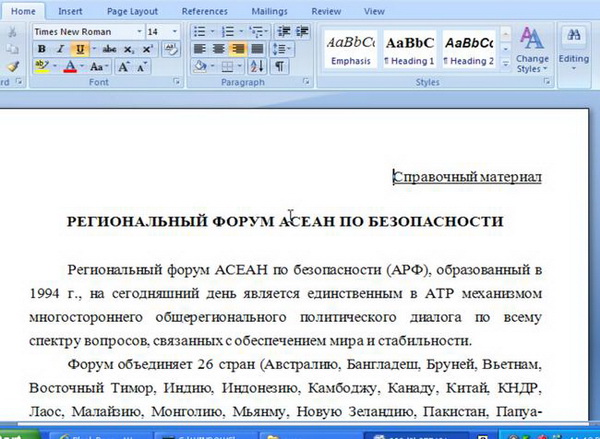
Исследователи обнаружили APT-угрозу, действия которой направленны на кражу информации из информационных сетей различных предприятий и организаций России. По имеющимся данным, вредоносная программа, замаскированная под обычный документ Microsoft Word, ворует конфиденциальную информацию предприятий и организаций, работающих в сфере образования, информации, телекоммуникаций, исследований космического пространства и т. д.

 Изображение

Специалисты FireEye подозревают в организации данной кибершпионской операции Южную Корею или КНДР. Какая из двух стран причастна к инциденту не уточняется. Однако известно, что SMTP-сервера и C&C-сервера, используемые вредоносом, расположены в одной из вышеуказанных стран. К тому же шрифты документа, использованного злоумышленниками в качестве приманки, Batang и KP CheongPong, также являются корейскими. Кроме того существует несколько других подсказок, которые указывают на то, что для организаторов операции корейский язык является родным.

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru