

Ньюйоркские студенты перегрузили почту котиками

Нью-йоркский студент устроил «апокалипсис» в электронной почте

Один из студентов Нью-йоркского университета открыл неожиданную лазейку в почтовой системе, получив возможность одновременно рассылать письма 44 тысячам сокурсников. Это событие, вызвавшее неконтролируемые потоки писем уже получило неофициальное название «Replyallcalypse», по аналогии с книгой Robopocalypse Дэниэла Уилсона.


Почтовый апокалипсис прошел на этой неделе, когда местное управление отправило студентам электронное сообщение с неправильными настройками. Один из учащихся нечаянно ответил на этот email и разослал ответ 39979 пользователей. Они получили сообщение следующего содержания: «Ты хочешь, чтобы я это сделал?» Изначально студент попросту хотел направить письмо своей маме, но вместо этого неожиданно стал другом по переписке со всеми ребятами в общежитии.

Тут то и началось самое интересное. По сети начали курсировать тысячи сообщений, рикошетом отбиваясь от одного ящика к другому. Только спустя 24 часа после события, технический отдел университета блокировал эту рассылку.

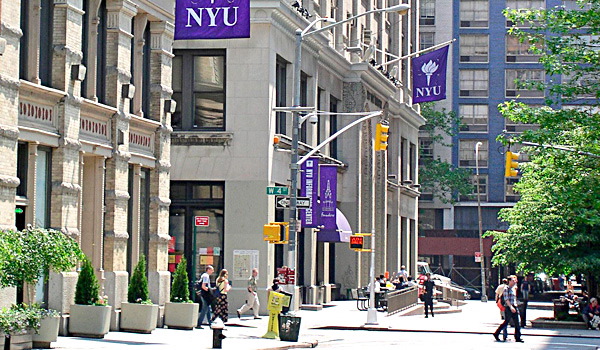
Фотография университета Нью-Йорка.

Разумеется, студенты не стали использовать данную возможность для более высокой цели или для получения новых знаний. Они попросту решили посмеяться. Молодые люди начали рассылать друг другу фотографии киноактера Николаса Кейджа, жалобы на слишком высокую плату за обучение, а также многочисленные просьбы прекратить надоедать им письмами.

«Нам дали великую силу», – говорит первокурсница Келли Веилл в газете NYU Local. «На мгновение мы постарались быть благоразумными, но потом отказались от этой идеи и начали рассылать всем фотографии котиков».

Инцидент в нью-йоркском университете имел широкий резонанс в Интернете, хотя он и не принес серьезного ущерба учебному заведению. Сообщения о «Replyallcalypse» даже попали на страницы популярного развлекательного сайта 9gag.

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru
