


Новый вид мошенничества в Instagram

Новый вид мошенничества в Instagram

Корпорация Symantec сообщает об обнаружении мошеннической кампании, осуществляемой при помощи популярного сервиса Instagram. Пользователям предлагалось подписаться на платную рассылку видео, которое, на самом деле, находится в открытом доступе.

Уже довольно давно объектом спамеров стали социальные сети. Как правило, активность спамеров на том или ином ресурсе возрастает по мере роста его популярности. Похоже, что сервис обмена фотографиями Instagram недавно также стал объектом такого рода мошенничеств.

Впервые эксперты Symantec столкнулись с этим, когда неизвестные пользователи стали оставлять комментарии к фотографиям пользователей, никак не связанные с изображениями.

"Hi there, Get a FREE Game in my Profile, OPEN it up, Get 85.90$ :-) xx"

"Найди БЕСПЛАТНУЮ игру в моем профиле. ОТКРОЙ и получи 85.90$ :-) xx"

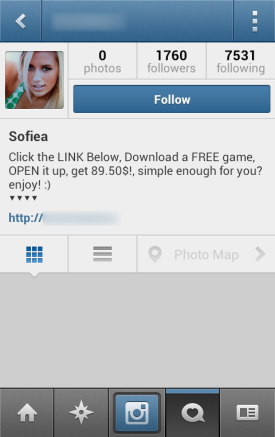
В профиле комментирующего не было опубликовано ни одной собственной фотографии.


Рисунок 1. Созданный аферистами профиль в Instagram


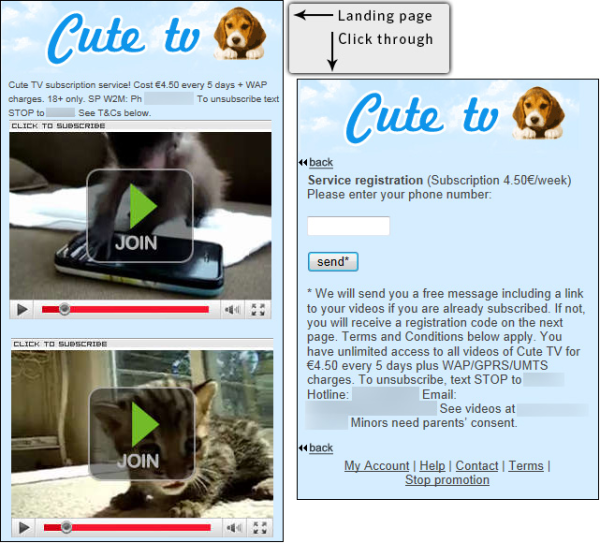
Содержание раздела «о себе» в данном профиле было практически идентично содержанию оставленного комментария, однако, помимо этого, включало укороченную ссылку, ведущую на сайт мобильного сервиса. В рамках этого сервиса «всего за €4.50 в месяц» предлагалась рассылка умилительных видеозаписей с животными. Чтобы воспользоваться этой услугой, нужно было сообщить свой номер телефона, после чего пользователю не пришлось бы смотреть те же самые видео на Youtube бесплатно.


Рисунок 2. Страница платной услуги


Оказывается, такого рода аферы могут быть достаточно прибыльными. Например, на ссылку в профиле чуть больше, чем за месяц, кликнули почти 1000 раз. Если хотя бы небольшая часть этих людей подписалась на услугу, можно сказать, что афера удалась.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru