


Американская школница считае RFID знаком дьявола

Девушку отстранили от учебы за отказ носить RFID-значок

Одну из учениц техасской школы отстранили от занятий за отказ носить с собой ученический значок с вмонтированной идентификационной радио-микросхемой.


Такие необычные «ученические билеты» с RFID начали выдавать в Northside Independent School District еще в начале учебного года. У такой карты имеется штрих-код, напрямую связанный с номером социальной страховки студента. RFID-чип отслеживает движения ученика по кампусу с момента их прибытия и до ухода из школы.

Подобные радио-идентификаторы сейчас используются достаточно часто. Их устанавливают в паспорта, библиотечные и кредитные карты. Предположительно они заменят штрихкоды на продуктах. Теперь данная технология постепенно докатилась и до школ.

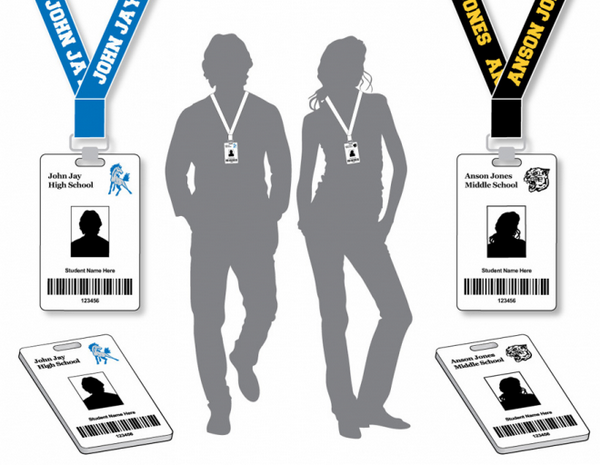
Ученицу Андреа Хернандез предварительно оповестили, что она не сможет посещать школу Джона Джея (John Jay High School), если у нее не будет данной карточки (а точнее специального значка, который носят прямо на цепочке). Однако она все равно отказалась, мотивируя свое поведение личными и религиозными убеждениями.


ID-карты со встроенными RFID-чипами.

Между тем представители организации Rutherford Institute, защищающей частные права граждан, крайне обеспокоены новой инициативой школ и пытаются аннулировать ее в суде.

Однако действие учебных учреждений можно понять. Использование RFID-решений позволяет сэкономить деньги. Дело в том, что все государственные школы получают средства напрямую из местного бюджета в зависимости от того, сколько учеников в классе. Если ученик отсутствует, то из бюджета на него просто не выделят нужных денег. RFID позволяет доказать, что даже если ученика нет на уроке, он находится на территории школы, а значит на него следует выделить средства.

Разумеется, подобная практика пока не особенно распространена в школах, но это не первый случай использования RFID для отслеживания положения учеников. Например, в Калифорнии эти радио-метки начали вшивать в одежду учеников еще в 2010 году.

Отметим, что школа в итоге разрешила девушке пойти в школу без идентификатора, при условии, что она перестанет критиковать данную программу и начать ее публично поддерживать. Данный вопрос в итоге разрешит суд.

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru