


На Anonymous повесили еще один взлом

Шведскую больницу атаковали хакеры Anonymous

Кибер-набадение на шведскую больницу якобы было осуществлено хакерами, поддерживающими Джулиана Ассанжа и являющимися членами группы Anonymous.


Как сообщает шведская полиция, на больницу округа Västra Götaland была осуществлена хакерская атака. Пока неизвестно, получили ли взломщики возможность выудить из базы всю информацию о пациентах. Об этом пишет газета Expressen.

Взломы серверов произошли еще 21 августа 2012 года, однако о них стало известно только сейчас. IT-сотрудники больницы получили красное сообщение следующего содержания: «Мы не оставим Юлиана Ассанжа». Подпись, стоявшая под предложением, гласила «Anonymous».

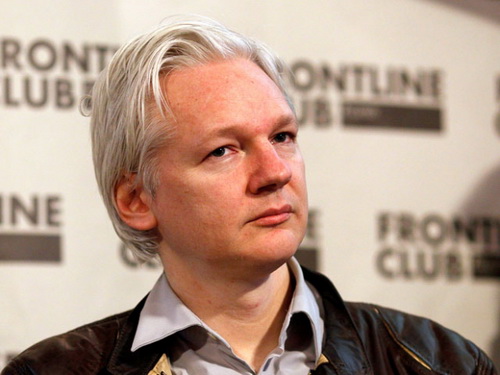
Фотография Юлиана Ассанжа.

Из-за атаки взломщиков информация о тысячах пациентов, оказалась под угрозой. Были затронуты и файлы, датируемые началом 90-х годов прошлого века.

Глава регионального IT-отделения здравоохранительной системы страны Горан Эджбифелдт отметил, что многие вопросы, связанные со взломом, остаются без ответа.

«Хакеры смогли получить доступ к серверам, однако мы не можем быть уверены в том, что они заполучили наши данные», – заявил топ-менеджер в интервью Expressen.

Когда руководство узнало о взломе, то мгновенно закрыла систему. Тем не менее, эксперты полагают, что информация, полученная во время взлома, включала в себя имена, адреса и даже данные о том, в каком именно отделении находится пациент. Медицинские карточки больных не попали в руки взломщиков.

Пациенты, чьи данные оказались под угрозой, проживают в городах на западе Швеции. Напомним, что в начале октября группа Anonymous взяла на себя ответственность за серию кибер-нападений на Швецию и ее госструктуры.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru