


Кибермошенники рассылают вредоносы c Gmail-аккаунта пресс-секретаря ЦАХАЛа

Кибермошенники рассылают вредоносы c Gmail пресс-секретаря ЦАХАЛа

Кибермошенники рассылают вредоносы c Gmail пресс-секретаря ЦАХАЛа

 Специалисты компании Seculert заявляют, что кибермошенники рассылают электронные письма с вредоносом Xtreme Remote Access Trojan (RAT). Как известно, до недавнего времени жертвами данной вредоносной программы становились в основном компьютеры жителей таких стран, как Македония, Словения, США, Великобритания и Турция. Однако с началом военного конфликта в секторе Газа, электронные письма, содержащие файлы, зараженные Xtreme Remote Access Trojan (RAT), все чаще получают крупные организации и чиновники Израиля, и Палестины.

Как сообщалось ранее, израильской полиции даже пришлось отключиться от Интернет, чтобы избежать тотального заражения информационных систем Xtreme RAT. При этом отправителем электронных писем, содержащих данный вредонос, значился Беньямин Ганц (Binyamin Gantz), на данный момент занимающий должность начальника генштаба ЦАХАЛа (Армии обороны Израиля).

Последней жертвой кибермошенников, похоже, стал пресс-секретарь ЦАХАЛа. По данным Seculert, та же группа киберпреступников рассылает электронные письма, содержащие Xtreme Remote Access Trojan, от имени пресс-секретаря ЦАХАЛа. При этом специалисты Seculert утверждают, что email-адрес, с которого идет рассылка вредоноса, действительно принадлежит пресс-секретарю Армии обороны Израиля

.

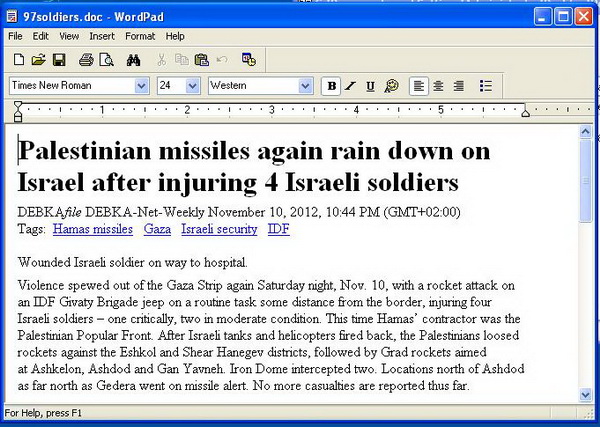
 Однако в ходе расследования, проведенного Seculert, выяснилось, что Gmail-аккаунт, принадлежащий пресс-секретарю ЦАХАЛа, взломан кибермошенниками, использующими его для направленного (целевого) фишинга. Как и ранее, мошенники рассылают электронные письма, содержащие электронный документ в формате Word. В документе якобы содержится информация о различных политических событиях. В рассылке, проводившейся мошенниками с Gmail-аккаунта пресс-секретаря Армии обороны Израиля, содержалась информация относительно операции «Облачный столп». При этом сообщается, что документ был настоящим, и это послужило дополнительным прикрытием для кибермошенников, притупляя бдительность жертвы. Известно, что данная модификация Xtreme Remote Access Trojan связывается с C&C сервером, расположенным на территории США.

Следует отметить, что для кибермошенников, как правило, не свойственно использовать в своих целях те или иные политические события. Однако тот факт, что киберпреступники решились не только использовать в своих целях конфликт в секторе Газа, но и взломали электронный ящик пресс-секретаря Армии обороны Израиля, использовав его для достижения своих целей, указывает на то, что они полностью уверенны в собственной безнаказанности и начали играть по крупному.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru