


Индийский вундеркинд взломал новую ОС от Microsoft

Подросток разработал программу для взлома Windows Phone 8

16-летний исследователь систем безопасности из Индии утверждает, что ему удалось создать первый образец вредоносного программного обеспечения для Windows Phone 8.


Заявленная программа получает возможность красть частные пользовательские данные, включая контакты и текстовые сообщения, а также скачивать фотографии. Программа была специально спроектирована таким образом, чтобы пройти через защиту компании и попасть прямиком в сетевой магазин программ Microsoft.

Индийского хакера, заявившего о своей интересном изобретении, зовут Шантану Гауда. Подросток не рассказал репортерам об особенностях своего программного обеспечения, включая информацию о бреше в системе защиты Windows Phone 8, которую она использует для работы.

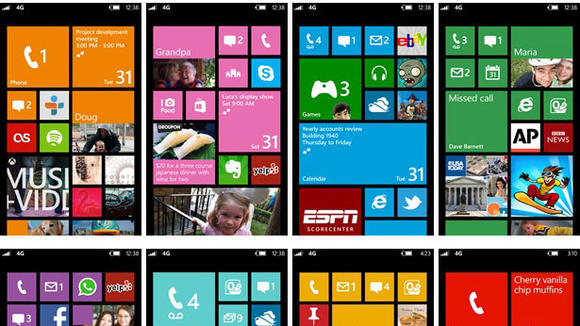
Скриншоты плиточного интерфейса Windows Phone 8.

16-летний взломщик собирается представить свой продукт на предстоящей конференции Malcon, которая пройдет в этом месяце. Своими находками он собирается поделиться с представителями антивирусных компаний.

Шантану Гауда – хорошо известен своей работой с программными системами. Еще в семь лет он получил «титул» Microsoft Certified Application Developer. В прошлом году на Malcon он представил программное обеспечение для платформы Xbox Kinect.

Директор Microsoft Trustworthy Computing Дэйв Форструм говорит, что у него не было никаких деталей о данном программном обеспечении. Microsoft осведомлена о предстоящей презентации, однако никаких деталей компания пока не знает.

Напомним, что первые устройства на базе операционной системы Windows Phone 8 появились в продаже сравнительно недавно. Новая ОС включает в себя защитные функции вроде защищенной загрузки и 128-битного шифрования.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru