


Индийский вундеркинд взломал новую ОС от Microsoft

Подросток разработал программу для взлома Windows Phone 8

16-летний исследователь систем безопасности из Индии утверждает, что ему удалось создать первый образец вредоносного программного обеспечения для Windows Phone 8.


Заявленная программа получает возможность красть частные пользовательские данные, включая контакты и текстовые сообщения, а также скачивать фотографии. Программа была специально спроектирована таким образом, чтобы пройти через защиту компании и попасть прямиком в сетевой магазин программ Microsoft.

Индийского хакера, заявившего о своей интересном изобретении, зовут Шантану Гауда. Подросток не рассказал репортерам об особенностях своего программного обеспечения, включая информацию о бреше в системе защиты Windows Phone 8, которую она использует для работы.

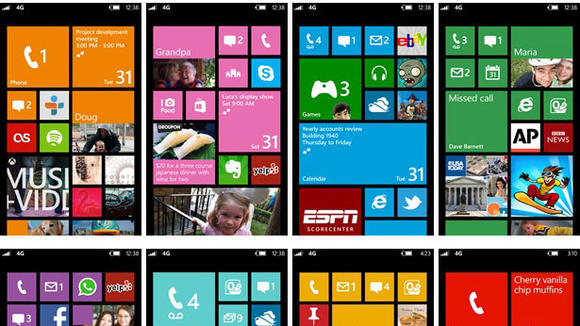
Скриншоты плиточного интерфейса Windows Phone 8.

16-летний взломщик собирается представить свой продукт на предстоящей конференции Malcon, которая пройдет в этом месяце. Своими находками он собирается поделиться с представителями антивирусных компаний.

Шантану Гауда – хорошо известен своей работой с программными системами. Еще в семь лет он получил «титул» Microsoft Certified Application Developer. В прошлом году на Malcon он представил программное обеспечение для платформы Xbox Kinect.

Директор Microsoft Trustworthy Computing Дэйв Форструм говорит, что у него не было никаких деталей о данном программном обеспечении. Microsoft осведомлена о предстоящей презентации, однако никаких деталей компания пока не знает.

Напомним, что первые устройства на базе операционной системы Windows Phone 8 появились в продаже сравнительно недавно. Новая ОС включает в себя защитные функции вроде защищенной загрузки и 128-битного шифрования.

Вредонос под видом Telegram: что нашли внутри CrazyGram для Android

Кастомный Telegram-клиент CrazyGram оказался вовсе не безобидной альтернативой официальному приложению. Внутри APK исследователи обнаружили обфусцированную нативную библиотеку, фоновый рабочий процесс и WebSocket-адрес для связи с удалённой инфраструктурой.

Результаты анализа опубликованы в первом исследовании ShadowTrace Research, проекта компании «Безопасный Интернет». В репозитории доступны технический отчёт ST-001, индикаторы компрометации, хеши файлов, скриншоты из Ghidra и другие собранные доказательства.

Главный сюрприз прячется в библиотеке libshadow.so. Её код обфусцирован, а внутри обнаружен WebSocket-эндпоинт 94.228.167[.]90:9800. Исследователи также нашли логику идентификации устройства, anti-emulator-строки, механизмы самозащиты и признаки proxy/bridge-функциональности.

Кроме того, в приложении присутствуют индикаторы, связанные с СМС, контактами, геолокацией, Accessibility и доступом к уведомлениям. В коде встречаются упоминания банковских, финансовых и маркетплейс-приложений.

Другими словами, под видом мессенджера пользователь потенциально получает инструмент с весьма нескромным интересом к данным и окружению смартфона.

При этом авторы не торопятся объявлять каждую найденную строку работающей вредоносной функцией. Выводы разделены на подтверждённые факты, сильные индикаторы и неподтверждённые предположения. Само наличие разрешения или имени банковского приложения в бинарнике ещё не доказывает кражу данных.

Во время исследования специалисты не отправляли команды и пейлоад на удалённый сервер. Информацию об обнаруженной инфраструктуре 17 сентября 2026 года передали хостинг-провайдеру.

RSS: Новости на портале Anti-Malware.ru