



Опробована эффективная DoS-атака IPv6 RA пакетам

Опробована эффективная DoS-атака IPv6 RA пакетам

Опробована эффективная DoS-атака IPv6 RA пакетам

 Американский хакер Сэм Боун (Sam Bowne) опубликовал инструкцию по осуществлению более эффективной атаки типа IPv6 Router Advertisement. Эта атака осуществляется с помощью модулей flood_router6 и flood_router26 в наборе THC-IPv6, входит также в состав Backtrack.

THC-IPv6 использует врождённые слабости протоколов IPv6 и ICMP6, создавая серьёзную нагрузку на компьютере жертвы. Суть атаки заключается отправке множества Router Advertisement (RA) сообщений по локальной сети, что приводит к отказу в обслуживании на целевой системе. Атака эффективна против систем Windows и Macintosh, а также против других ОС. Демонстрацию атаки см. на видео.

В стандарте IPv6 сообщения Router Advertisement используются для передачи информации о настройках сети между устройствами IPv6. В сообщении может содержаться информация о сетевом префиксе, адресе шлюза, адресах рекурсивных DNS серверов, MTU и множестве других параметров. Эта информация передаётся в виде пакетов ICMP6, сообщает xakep.ru.

Сэм Боун смог значительно усовершенствовать программу flood_router26, так что теперь ICMP6-пакеты создают значительно бóльшую нагрузку на систему, чем раньше. В частности, последняя версия OS X падает в течение нескольких секунд, а Server 2012 перезагружается. Боун допускает, что эту атакую можно использовать для написания опасных эксплойтов, в том числе с удалённым исполнением кода.

Предыдущая версия flood_router6, представленная в прошлом году, чрезвычайно эффективна против компьютеров под Windows. С единственной машины можно вывести из строя десятки машин в локальной сети.

Защититься от подобных атак можно несколькими способами: или отключив IPv6, или отключив функцию Router Discovery.

netsh interface ipv6 set interface "Local Area Connection" routerdiscovery=disabled

Настройки файрвола или использование RA Guard не дают полной защиты.

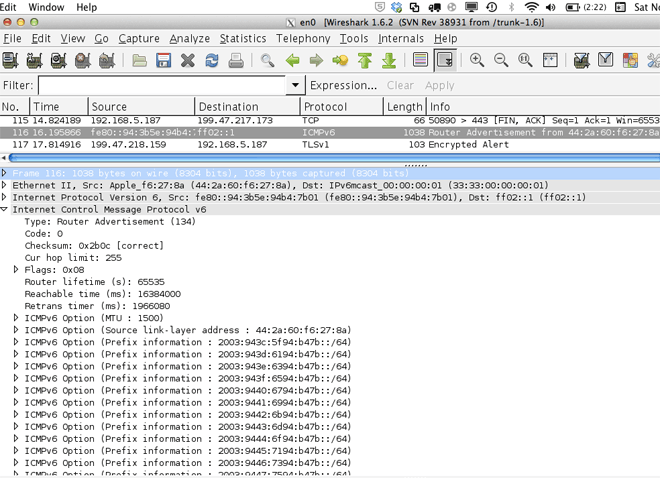
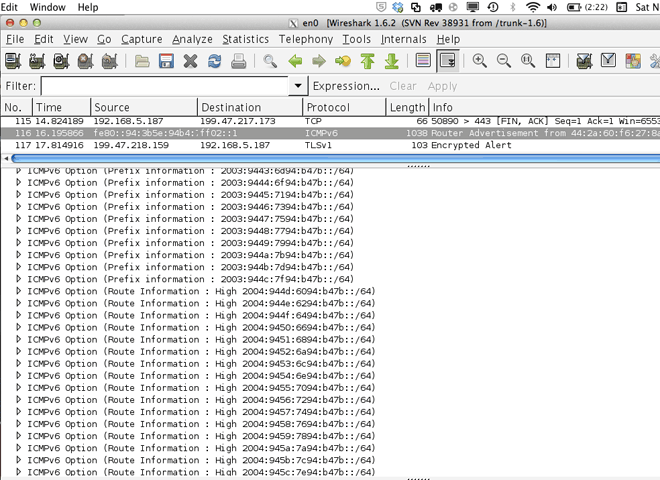
Содержимое вредоносного ICMP6-пакета, одного из тех, которые генерирует модуль flood_router26, показано на двух скриншотах.


Подпишитесь на новости

Эмулятор Andarium запускает Android на iPhone, но уже удалён из App Store

Для iPhone и iPad выпустили Andarium — бесплатное приложение, запускающее Android 17 на базе LineageOS. Однако вскоре после выхода оно исчезло из магазина Apple: 20 ноября разработчик сообщил об удалении Andarium из App Store и TestFlight.

Обновление появилось в публикации автора проекта. Исходный код доступен в репозитории Kernarium на GitHub.

Android работает локально на устройстве, без облачных серверов и регистрации. Приложения можно устанавливать из APK через «Файлы». Google Play и сервисы Google в сборку не включены. При этом возможность установки APK не гарантирует совместимость каждой программы.

Пользователь может выделить Android-среде процессорные ядра, оперативную память и место в хранилище, выбрать разрешение экрана и сохранять снимки состояния.

Доступ к камере, микрофону и геолокации включается отдельно. Для разработчиков предусмотрено подключение ADB по локальной сети. По требованиям опубликованной версии нужны iOS или iPadOS 27 и чип A14 либо новее — например, iPhone 12 или iPad с процессором серии M.

Для первоначальной настройки рекомендуется не менее 10 ГБ свободного места. Android-среда работает только при открытом Andarium: после переключения на другое приложение она приостанавливается.

RSS: Новости на портале Anti-Malware.ru