


BlackBerry 10 отвечает требованиям стандарта FIPS 140-2

Система BlackBerry 10 получила сертификацию правительства США

Канадская компания Research in Motion сумела получить ключевую правительственную сертификацию системы безопасности для своей новой программной оболочки BlackBerry 10. ОС получила необходимое одобрение экспертов за несколько месяцев до релиза. Благодаря сертификату, устройства на базе этой ОС могут использоваться чиновниками с допуском к важным документам и данным.


Сертификация FIPS 140-2 явно показывает, что государственные службы США и Канады, а также целый ряд частных компаний, могут использовать смартфоны BlackBerry 10 сразу же после поступления их в продажу. Они могут быть уверены в том, что данные, хранящиеся на этих устройствах, защищены должным образом и хорошо зашифрованы.
Сертификат FIPS (федеральный стандарт обработки информации) выдается Национальным институтом стандартов и технологии. Его получение обязательно, прежде чем правительственные структуры получат разрешение пересылать с помощью мобильных устройств засекреченные материалы.

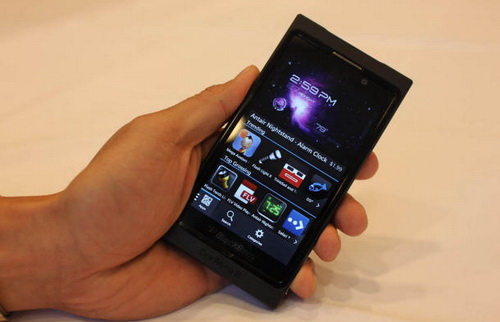
Фотография смартфона с рабочей версией BlackBerry 10.

Вице-президент RIM по управлению продуктами безопасности Майкл К. Браун сказал следующее по поводу достижения компании: «Получение FIPS 140-2 означает, что BlackBerry 10 удовлетворяет строгим требованиям правительственных учреждений и предприятий».

На момент публикации ни один другой смартфон и ни одна другая мобильная система, включая платформы от Apple, Google или Samsung, еще не получил сертификат FIPS 140-2. Отметим, что недавно в сети появились сообщения о том, что правительство США собирается отказаться от повсеместного использования смартфонов BlackBerry, найдя им альтернативу в виде Android-устройств и iPhone.

В рамках систем сертификации, которые используются в США и Великобритании, смартфоны BlackBerry можно использовать для пересылки и получения документов с так называемым ограниченным уровнем доступа. Отметим, что работать с секретной или совершенно секретной информацией на этих устройствах не разрешается.

Правительство Великобритании еще не выдало BlackBerry 10 соответствующую аттестацию, однако в 2012 сертификация уже была выдана системе BlackBerry 7. Смартфоны на базе BlackBerry 10 появятся в продаже в первом квартале 2013 года.

получить ключевую правительственную сертификацию системы безопасности для своей новой программной оболочки BlackBerry 10. ОС получила необходимое одобрение экспертов за несколько месяцев до релиза. Благодаря сертификату, устройства на базе этой ОС могут использоваться чиновниками с допуском к важным документам и данным.

" />

Новая атака на кеш Nginx позволяет красть данные и ломать сайты

Исследователь YesWeHack Алекс Брумен описал вектор кибератаки Cache Key Injection. В случае её эксплуатации последствия для потенциальной жертвы опасные: обход контроля доступа, раскрытие закрытых страниц, отказ в обслуживании и при определённых условиях.

Как объясняет исследователь YesWeHack, проблема возникает не в Nginx по умолчанию, а в конфигурациях, где администраторы просто склеивают несколько значений переменной длины без разделителей. Например:

$scheme$host$request_uri$http_accept

Разных запроса два, а итоговая строка может получиться одна. Так, запрос к /h с заголовком Accept: ome*/* создаёт тот же ключ, что и обычное обращение к /home с Accept: */*.

Если атакующий успеет первым положить в кеш ответ 404, пользователи вместо главной страницы будут получать ошибку до очистки записи. Получается CPDoS — отказ в обслуживании с доставкой прямо из кеша.

 

Ещё веселее становится с закрытыми разделами. В лабораторном примере страница /admin была доступна только с localhost, но злоумышленник мог обратиться к /ad и перенести оставшуюся часть имени в соседний компонент ключа. Nginx видел разрешённый путь, однако доставал из кеша содержимое админ-панели.

При совпадении нескольких условий техника позволяет столкнуть HTTP- и HTTPS-запросы и записать в кеш страницу со ссылкой на атакующий JavaScript, превратив ошибку конфигурации в stored XSS. Даже Cloudflare не всегда спасёт: заголовок Authorization может провести запрос мимо его кеша прямо к уязвимому кешу Nginx.

 

Защита выглядит до смешного просто: не склеивать значения вслепую. Между элементами ключа нужны разделители или структурное кодирование, например:

$scheme|$host|$request_uri|$http_accept

Также следует проверять Host, перенаправлять HTTP на HTTPS и не кешировать аутентифицированные запросы.

RSS: Новости на портале Anti-Malware.ru