


BlackBerry 10 отвечает требованиям стандарта FIPS 140-2

Система BlackBerry 10 получила сертификацию правительства США

Канадская компания Research in Motion сумела получить ключевую правительственную сертификацию системы безопасности для своей новой программной оболочки BlackBerry 10. ОС получила необходимое одобрение экспертов за несколько месяцев до релиза. Благодаря сертификату, устройства на базе этой ОС могут использоваться чиновниками с допуском к важным документам и данным.


Сертификация FIPS 140-2 явно показывает, что государственные службы США и Канады, а также целый ряд частных компаний, могут использовать смартфоны BlackBerry 10 сразу же после поступления их в продажу. Они могут быть уверены в том, что данные, хранящиеся на этих устройствах, защищены должным образом и хорошо зашифрованы.
Сертификат FIPS (федеральный стандарт обработки информации) выдается Национальным институтом стандартов и технологии. Его получение обязательно, прежде чем правительственные структуры получат разрешение пересылать с помощью мобильных устройств засекреченные материалы.

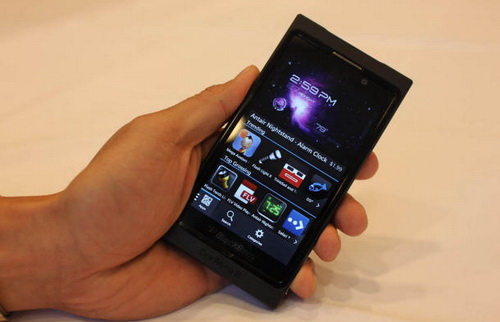
Фотография смартфона с рабочей версией BlackBerry 10.

Вице-президент RIM по управлению продуктами безопасности Майкл К. Браун сказал следующее по поводу достижения компании: «Получение FIPS 140-2 означает, что BlackBerry 10 удовлетворяет строгим требованиям правительственных учреждений и предприятий».

На момент публикации ни один другой смартфон и ни одна другая мобильная система, включая платформы от Apple, Google или Samsung, еще не получил сертификат FIPS 140-2. Отметим, что недавно в сети появились сообщения о том, что правительство США собирается отказаться от повсеместного использования смартфонов BlackBerry, найдя им альтернативу в виде Android-устройств и iPhone.

В рамках систем сертификации, которые используются в США и Великобритании, смартфоны BlackBerry можно использовать для пересылки и получения документов с так называемым ограниченным уровнем доступа. Отметим, что работать с секретной или совершенно секретной информацией на этих устройствах не разрешается.

Правительство Великобритании еще не выдало BlackBerry 10 соответствующую аттестацию, однако в 2012 сертификация уже была выдана системе BlackBerry 7. Смартфоны на базе BlackBerry 10 появятся в продаже в первом квартале 2013 года.

получить ключевую правительственную сертификацию системы безопасности для своей новой программной оболочки BlackBerry 10. ОС получила необходимое одобрение экспертов за несколько месяцев до релиза. Благодаря сертификату, устройства на базе этой ОС могут использоваться чиновниками с допуском к важным документам и данным.

" />

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru