

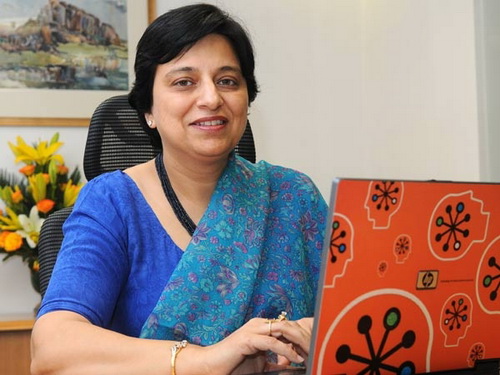
HP нашла новый рынок для корпоративных систем безопасности

HP нашла новый рынок для корпоративных систем безопасности

Американская компания Hewlett-Packard предполагает, что Индия в ближайшем будущем станет крупнейшим потребителем корпоративных защитных продуктов.


«Это набирающий обороты рыночный сегмент. Сейчас многие начинают обсуждать вопросы безопасности», – сказала вице-президент  HP India Ниилам Дхаван в интервью The Business Standard.

«Сейчас в Индии все больше внимания уделяют безопасности, особенно после происшествий с неполадками в системе энергообеспечения и кражи данных. Хотя в стране рынок для корпоративных защитных продуктов не так велик, как нам бы хотелось, но в ближайшие два года он станет для нас самым быстро-развивающимся сегментом в мире», – говорит Дхаван.

Вице-президент  HP India Ниилам Дхаван.

Руководитель добавил, что крупные государственные проекты вроде Unique Identification Authority и National Rural Employment Guarantee Scheme требуют наличия сложнейших защитных систем, так как они оперируют с весьма щекотливыми данными.

«Мы предлагаем продуманный и профилактический защитный подход, который позволит позаботиться о разных аспектах работы, включая программное обеспечение, сеть и аппаратные устройства. Первыми покупателями крупных промышленных корпоративных защитных решений должны стать государственные структуры, банки, BFSI. Огромным рынком сбыта для нас обещает стать и телекоммуникационный сектор индийской экономики, как уверяет HP», – считает руководитель.

Профилактический подход, который проповедует HP, позволяет предупреждать сложные кибер-проблемы, не рискуя при этом нарушить важные бизнес-процессы. Эксперты считают, что клиенты должны позаботиться о том, чтобы их новейшие облачные сервисы, работающие с большими данными, были надежно защищены.

На данный момент самыми крупными рынками для продажи защитных технологий HP остаются США и Европа. Прибавление к этому дуэту Индии поможет значительно повысить доходность HP. Дело в том, что в последнее время дела у корпорации идут не лучшим образом. Недавно было зарегистрировано рекордное за последние 10 лет падение акций компании. Исполнительный директор HP Мег Уитмэн уже прогнозирует падение доходов в 2013 году.

По данным HP, которые находятся в открытом доступе, общий рынок компьютерных систем безопасности в Индии, оценивается в $12 млн. К концу текущего года его объём сможет увеличиться на 21%.

Главный архитектор HP Enterprise Security Products в Южной Азии Даманиджит С. Уберои уверяет: «Сетевые угрозы растут в геометрической прогрессии. Без защитной системы и упреждающего подхода к предотвращению информационных утечек, многие компании могут оказаться в сложной ситуации».

Среди новых продуктов, которые HP предлагает в Индии стоит назвать HP Assured Identity (решение, которое помогает управляться с личной информацией), Анализ угроз и консультации в HP Security Operations Center.

предполагает, что Индия в ближайшем будущем станет крупнейшим потребителем корпоративных защитных продуктов.

" />

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru
