

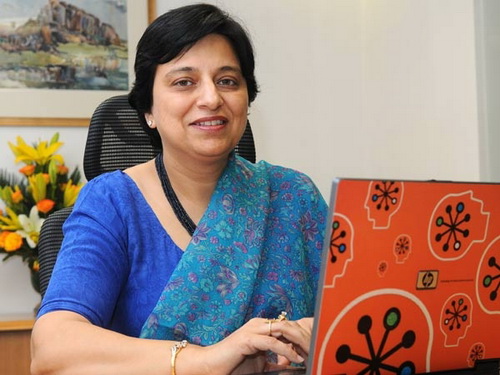
HP нашла новый рынок для корпоративных систем безопасности

HP нашла новый рынок для корпоративных систем безопасности

Американская компания Hewlett-Packard предполагает, что Индия в ближайшем будущем станет крупнейшим потребителем корпоративных защитных продуктов.


«Это набирающий обороты рыночный сегмент. Сейчас многие начинают обсуждать вопросы безопасности», – сказала вице-президент  HP India Ниилам Дхаван в интервью The Business Standard.

«Сейчас в Индии все больше внимания уделяют безопасности, особенно после происшествий с неполадками в системе энергообеспечения и кражи данных. Хотя в стране рынок для корпоративных защитных продуктов не так велик, как нам бы хотелось, но в ближайшие два года он станет для нас самым быстро-развивающимся сегментом в мире», – говорит Дхаван.

Вице-президент  HP India Ниилам Дхаван.

Руководитель добавил, что крупные государственные проекты вроде Unique Identification Authority и National Rural Employment Guarantee Scheme требуют наличия сложнейших защитных систем, так как они оперируют с весьма щекотливыми данными.

«Мы предлагаем продуманный и профилактический защитный подход, который позволит позаботиться о разных аспектах работы, включая программное обеспечение, сеть и аппаратные устройства. Первыми покупателями крупных промышленных корпоративных защитных решений должны стать государственные структуры, банки, BFSI. Огромным рынком сбыта для нас обещает стать и телекоммуникационный сектор индийской экономики, как уверяет HP», – считает руководитель.

Профилактический подход, который проповедует HP, позволяет предупреждать сложные кибер-проблемы, не рискуя при этом нарушить важные бизнес-процессы. Эксперты считают, что клиенты должны позаботиться о том, чтобы их новейшие облачные сервисы, работающие с большими данными, были надежно защищены.

На данный момент самыми крупными рынками для продажи защитных технологий HP остаются США и Европа. Прибавление к этому дуэту Индии поможет значительно повысить доходность HP. Дело в том, что в последнее время дела у корпорации идут не лучшим образом. Недавно было зарегистрировано рекордное за последние 10 лет падение акций компании. Исполнительный директор HP Мег Уитмэн уже прогнозирует падение доходов в 2013 году.

По данным HP, которые находятся в открытом доступе, общий рынок компьютерных систем безопасности в Индии, оценивается в $12 млн. К концу текущего года его объём сможет увеличиться на 21%.

Главный архитектор HP Enterprise Security Products в Южной Азии Даманиджит С. Уберои уверяет: «Сетевые угрозы растут в геометрической прогрессии. Без защитной системы и упреждающего подхода к предотвращению информационных утечек, многие компании могут оказаться в сложной ситуации».

Среди новых продуктов, которые HP предлагает в Индии стоит назвать HP Assured Identity (решение, которое помогает управляться с личной информацией), Анализ угроз и консультации в HP Security Operations Center.

предполагает, что Индия в ближайшем будущем станет крупнейшим потребителем корпоративных защитных продуктов.

" />

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru
