

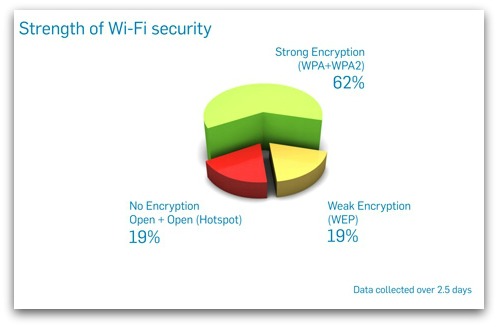

8% Wi-Fi сетей Лондона не используют технологии шифрования

8% Wi-Fi сетей Лондона не используют технологии шифрования

 Исследования, проведённые компанией Sophos, показывают, что 8% из более чем 100000 точек доступа Wi-Fi, зарегистрированных в центре Лондона, не используют технологии шифрования, а 19% используют технологию шифрования WEP. По словам исследователей, тот факт, что во многих Wi-Fi сетях Лондона используется довольно устаревшая технология шифрования WEP, может быть обусловлен тем, что достаточно большое число интернет-пользователей использует устаревшие Wi-Fi роутеры, которые не поддерживают более современные технологии шифрования.

Большинство специалистов отмечают, что корень данной проблемы кроется в том, что большинство интернет-пользователей используют имеющееся у них оборудование по принципу «работает и ладно», зачастую заменяя его только в случае, когда существующее оборудование уже не подлежит ремонту.

Еще в 2001 году исследователи доказали ненадежность WEP шифрования. На сегодняшний день существует автоматизированные инструменты вроде aircrack-ng, позволяющие взломать WEP шифрование всего за несколько секунд. Ответом на появление подобного рода инструментов стало создание более защищенного типа шифрования WPA. Однако, практика показывает, что, несмотря на свою ненадежность, WEP шифрование все еще используется довольно часто.


В любом случае, при использовании незащищенных Wi-Fi сетей для обеспечения максимальной безопасности данных, большинство специалистов советует использовать VPN или SSL соединения.  

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru