


Обнаружен способ которым Flame осуществляет инъекцию кода в Windows

Обнаружен способ которым Flame осуществляет инъекцию кода в Windows

Исследователи продолжают восхищаться сложностью трояна Flame (Flamer, Skywiper). Прошло несколько месяцев с момента его обнаружения, но анализ кода продолжается до сих пор. Очередную порцию аналитики вчера опубликовала польская компания CERT Polska, их отчёт посвящён методам внедрения кода Flame в процессы Windows.

Исследователи отмечают, что инъекция кода в процессы и треды считается традиционной техникой работы вирусов, но Flame — это особый случай, потому что здесь данный метод доведён до совершенства. Перенос кода между процессами происходит на протяжении всего цикла жизнедеятельности трояна, начиная от инсталляции, и заканчивая самоуничтожением. «Flame использует эту технику для переноса и копирования своих элементов в разные части операционной системы жертвы с потрясающей ловкостью», — пишут исследователи.


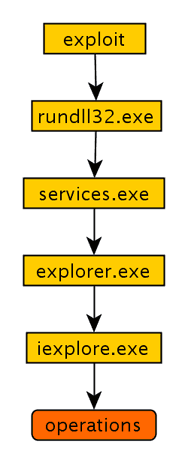
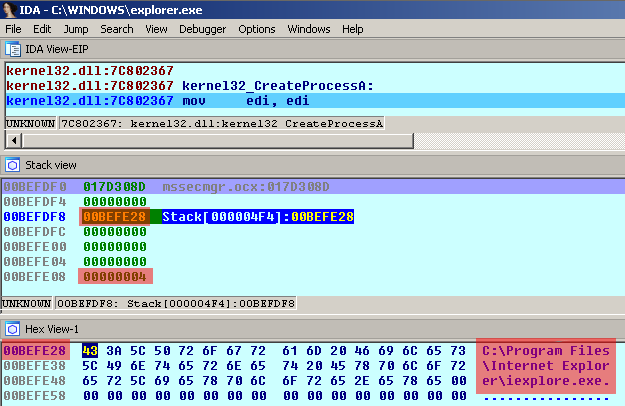
Они рассказывают, как после заражения через эксплойт уязвимости MS10-061 код Flame запускается программой rundll32.exe, после чего внедряется в services.exe, а оттуда — в разные компоненты Windows, в том числе в процесс explorer.exe. В дальнейшем фрагменты кода из разных процессов начинают синхронизировать свои действия: код в explorer.exe ждёт команды от services.exe, после чего создаёт процесс iexplore.exe. В дальнейшем коммуникация между services.exe и iexplore.exe продолжается через именованный канал, причём его имя может генерироваться из случайных символов и отличаться между разными инсталляциями. Тред из services.exe записывает указания в именованный канал, а процесс iexplore.exe получает и исполняет их, пишет xakep.ru.

Все эти сложности с коммуникациями между тремя процессами необходимы для того, чтобы затруднить обнаружение трояна. Если explorer.exe пытается выйти в интернет (например, как это сделано в SpyEye), то это неизбежно вызовет подозрение у файрвола и антивирусной программы. В модульной системе Flame в интернет выходит только процесс iexplorer.exe, что не вызывает никаких подозрений. Запуск iexplorer.exe через explorer.exe тоже является естественной процедурой, ведь пользователи Windows именно так запускают браузер. Вот почему Flame использует explorer.exe в качестве прокси.


Подпишитесь на новости

macOS 27 запустили на ноутбуке со Snapdragon, для загрузки пока нужен Mac

Разработчик Мигель C запустил macOS 27 на Asus Zenbook A16 с процессором Snapdragon X2 Elite. Проект получил название Snapintosh. Правда, превращение Windows-ноутбука в Mac пока требует настоящего яблочного компьютера при каждой загрузке.

Инструменты автор опубликовал в репозитории Snapintosh. Поддерживается только Asus Zenbook A16 UX3607OA с чипом X2E-96-100: настройки аппаратуры привязаны к конкретной модели.

Система использует стандартное ядро macOS и слой совместимости на базе гипервизора. Уже работают встроенный NVMe-накопитель, клавиатура, тачпад и аппаратное ускорение графики Adreno через Metal.


Список недостающего тоже внушительный: нет звука, Bluetooth, камеры, сна и поддержки внешних мониторов. Подключение к Wi-Fi проверено через вспомогательный механизм с участием Mac, а обычное подключение из меню macOS пока не работает.

Для запуска нужен компьютер Apple с macOS 27, соединённый с Asus по USB-C. Через него передаются компоненты загрузки и выполняются служебные операции. Самостоятельно включиться и загрузить систему ноутбук пока не может.

Автор предупреждает и о риске потери данных: установка меняет разделы внутреннего SSD, а ошибка способна повредить в том числе Windows.

RSS: Новости на портале Anti-Malware.ru