


Серьёзные веб-уязвимости встречаются всё реже

Серьёзные веб-уязвимости встречаются всё реже

Крупные компании, которые занимаются ИБ, периодически публикуют отчёты о состоянии дел с безопасностью в интернете. Почти всегда в этих отчётах много негатива: растёт количество вирусов, количество уязвимостей и так далее. Редкий случай, когда выходит исследование с прямо противоположными выводами: такое исследование несколько дней назад опубликовала компания WhiteHat Security, которая занимается обеспечением безопасности веб-приложений.

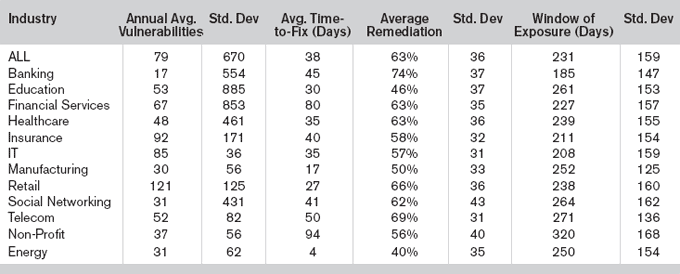
По данным WhiteHat Security, количество серьёзных уязвимостей в вебе значительно уменьшилось в последнее время. Они собирают статистику ежегодно, сканируя содержимое нескольких тысяч сайтов в течение всего года. Так, в 2011 году по результатам сканирования более 7000 сайтов (сотни терабайт контента) им удалось обнаружить в среднем 79 серьёзных уязвимостей на каждом сайте. Для сравнения, в 2010 году таковых было 230, в 2009 году — 480, в 2008 году — 795, в 2007 году — 1111, передает xakep.ru.

Серьёзные уязвимости стали гораздо быстрее устранять: в 2011 году среднее время закрытия уязвимости составило 38 дней, тогда как в 2010 голу было 110 дней.

Процент закрываемых уязвимостей в прошлом году тоже вырос с 53% до 63%.

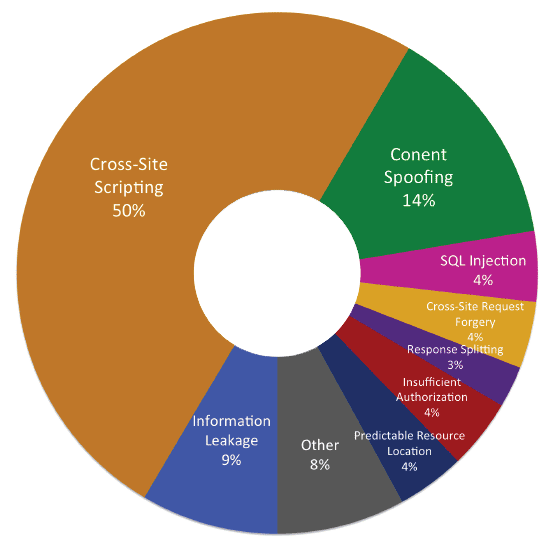
Если рассматривать уязвимости по типам, то на первом месте по популярности остаётся межсайтовый скриптинг (XSS), который встречается на 55% сайтов. Далее следуют утечки информации (53% сайтов), контент-спуфинг (36%), недостаточная авторизация (21%) и межсайтовая подмена запроса (CSRF, 19%). Только на восьмом месте в списке оказались SQL-инъекции: их обнаружили всего на 11% сайтов.


Рейтинг по абсолютному количеству уязвимостей выглядит несколько иначе: здесь у XSS абсолютное преимущество. Это связано с тем, что на некоторых сайтах могут быть сотни XSS.

По отраслям самыми безопасными признаны банковские сайты: на каждом из них обнаружено всего лишь по 17 уязвимостей. Хуже всего ситуация у интернет-магазинов (121).

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru