


Серьёзные веб-уязвимости встречаются всё реже

Серьёзные веб-уязвимости встречаются всё реже

Крупные компании, которые занимаются ИБ, периодически публикуют отчёты о состоянии дел с безопасностью в интернете. Почти всегда в этих отчётах много негатива: растёт количество вирусов, количество уязвимостей и так далее. Редкий случай, когда выходит исследование с прямо противоположными выводами: такое исследование несколько дней назад опубликовала компания WhiteHat Security, которая занимается обеспечением безопасности веб-приложений.

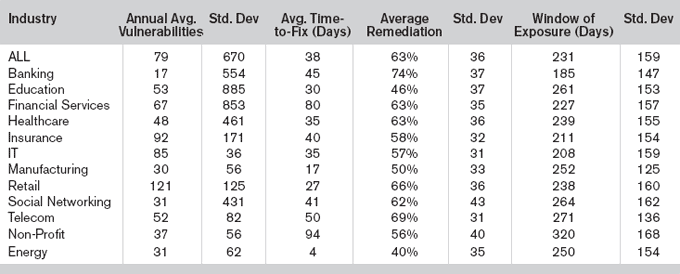
По данным WhiteHat Security, количество серьёзных уязвимостей в вебе значительно уменьшилось в последнее время. Они собирают статистику ежегодно, сканируя содержимое нескольких тысяч сайтов в течение всего года. Так, в 2011 году по результатам сканирования более 7000 сайтов (сотни терабайт контента) им удалось обнаружить в среднем 79 серьёзных уязвимостей на каждом сайте. Для сравнения, в 2010 году таковых было 230, в 2009 году — 480, в 2008 году — 795, в 2007 году — 1111, передает xakep.ru.

Серьёзные уязвимости стали гораздо быстрее устранять: в 2011 году среднее время закрытия уязвимости составило 38 дней, тогда как в 2010 голу было 110 дней.

Процент закрываемых уязвимостей в прошлом году тоже вырос с 53% до 63%.

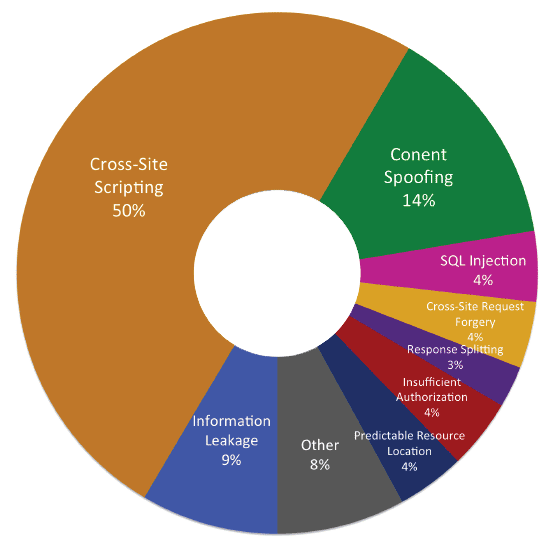
Если рассматривать уязвимости по типам, то на первом месте по популярности остаётся межсайтовый скриптинг (XSS), который встречается на 55% сайтов. Далее следуют утечки информации (53% сайтов), контент-спуфинг (36%), недостаточная авторизация (21%) и межсайтовая подмена запроса (CSRF, 19%). Только на восьмом месте в списке оказались SQL-инъекции: их обнаружили всего на 11% сайтов.


Рейтинг по абсолютному количеству уязвимостей выглядит несколько иначе: здесь у XSS абсолютное преимущество. Это связано с тем, что на некоторых сайтах могут быть сотни XSS.

По отраслям самыми безопасными признаны банковские сайты: на каждом из них обнаружено всего лишь по 17 уязвимостей. Хуже всего ситуация у интернет-магазинов (121).

Яндекс выпустил систему контроля безопасности корпоративного ИИ

Yandex B2B Tech выводит на рынок AI-SPM — инструмент для непрерывной оценки защищённости корпоративных ИИ-систем. Решение должно находить опасные настройки, избыточные полномочия и доступ моделей к конфиденциальным данным до того, как этим заинтересуются уже не аудиторы, а атакующие.

О запуске рассказал «Ведомостям» генеральный директор Yandex Cloud Григорий Атрепьев.

По его словам, постоянный автоматизированный контроль становится необходимостью по мере распространения ИИ в корпоративной инфраструктуре.

AI-SPM связывает в единую карту модели, наборы данных, серверы, права доступа и обнаруженные уязвимости. Система проверяет безопасность на разных этапах жизненного цикла ИИ, выявляет риски и предлагает меры защиты.

Например, она может предупредить об угрозе подмены обучающих данных, чрезмерных правах пользователя или возможности добраться до модели через специально подготовленный запрос.

При этом AI-SPM — скорее диспетчер защищённости, чем железный купол. Такие платформы непрерывно обследуют инфраструктуру и объясняют, где администраторы оставили дверь приоткрытой, но сами по себе не блокируют большинство атак. Для фильтрации запросов, предотвращения утечек и защиты от инъекций в промпт нужны отдельные средства.

Мировой рынок решений для защиты ИИ, по приведённой Атрепьевым оценке, вырастет с $2,8 млрд в 2026 году до $4,8 млрд в 2027-м. Российский сегмент пока только формируется: Yandex Cloud оценивает его объём в 1-4 млрд рублей по итогам 2026 года и допускает рост до 11–30 млрд рублей к 2029–2030 годам.

Основными заказчиками подобных продуктов станут банки, промышленные компании, ретейлеры, телеком-операторы, технологический бизнес и госструктуры.

RSS: Новости на портале Anti-Malware.ru