


Бот-сеть на 600000 Apple Mac постепенно рушится

Бот-сеть на 600000 Apple Mac постепенно рушится

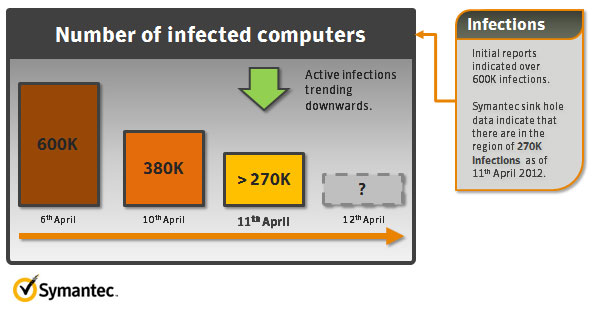
Корпорация Symantec сообщает о сокращении количества заражений OSX.Flashback. Ранее сообщалось, что была создана бот-сеть, которая включает более 600000 компьютеров Mac, однако по последним данным их число сократилось до 270000. Считается, что данная сеть смогла достичь такого масштаба за счет использования уязвимостей Oracle Java SE Remote Java Runtime Environment Denial Of Service (CVE-2012-0507, BID 51261), массово распространяя эксплойты.

Устройства фирмы Apple, которые ошибочно считаются неуязвимыми, в последнее время все чаще подвергаются атакам злоумышленников. OSX.Flashback появился в конце 2011 года и длительное время распространялся благодаря приемам социальной инженерии, стараясь проникнуть на компьютеры как фальшивое обновление Flash. Данная программа использовала цифровые сертификаты, сообщающие о том, что ПО разработано компанией Apple. Сейчас для запуска загрузки Flashback использует последнюю уязвимость Java. 

Авторы вредоносной программы некоторое время предпринимали атаки на Mac OS, поэтому недавние инфекции OSX.Flashback.K показали серьезное смещение общего тренда, по которому существенно доминировали атаки на ОС Windows. Однако количество зараженных компьютеров значительно сократилось, и по данным компании Symantec всего за сутки 10-11 апреля уменьшилось с 380 000 до 270 000.


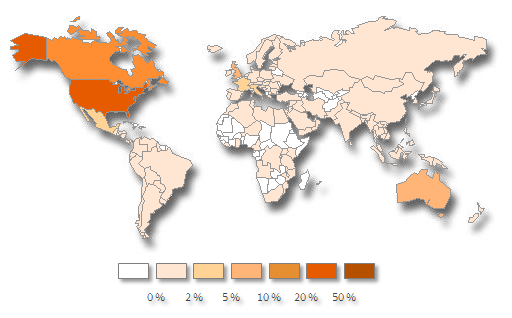
Текущий уровень распространения Flashback отражен на карте, которая демонстрирует самый высокий уровень распространения трояна в Северной Америке, Австралии и Великобритании.


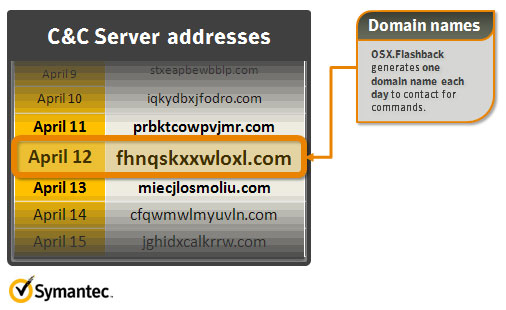
OSX.Flashback.K использует генератор имен доменов (DNG), который позволяет ему создавать новый домен каждый день, чтобы сохранять связь с сервером C&C. Иллюстрация показывает, какие домены были использованы на протяжении нескольких дней. Они уже отслеживаются Symantec Security Response.


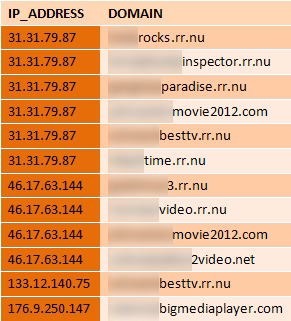
Также удалось установить несколько определенных IP-адресов, использованных для распространения варианта OSX.Flashback.K.


Существуют домены в зоне “.com”, зарегистрированные 26 марта и 4 апреля. Эти даты совпадают с подготовкой к последней атаке Flashback. Данные IP-адреса непосредственно размещали эксплойт (CVE-2012-0507), помогая устанавливать OSX.Flashback.K. Они обслуживали дополнительные загрузки и записывали статистические данные, которые Flashback отсылает на сервер. Хотя эти IP-адреса больше не обслуживают вредоносный контент, связанный с OSX.Flashback.K, специалисты Symantec тщательно следят за ситуацией на случай, если группировка Flashback решит расширить поле деятельности.

Компания Apple выпустила патч, исправляющий ошибки безопасности Java для систем OS X v10.7 и Mac OS X v10.6. Более старые системы (v10.5 и ранее) остаются уязвимыми, и согласно официальной позиции Apple в данном случае нужно отключить Java для предотвращения заражения. Если процедура обновления еще не произошла, рекомендуется вручную скачать и установить патч, чтобы защитить свою ОС от возможных атак.

Подпишитесь на новости

Новые запреты Claude: российским компаниям не поможет переезд сотрудников

Anthropic уточнила правила доступа к Claude: для российских компаний переезд сотрудника за границу сам по себе ничего не решает. Ограничения учитывают местонахождение пользователя, регистрацию организации и то, кто её контролирует. Обновлённая политика действует с 12 ноября и распространяется в том числе на доступ через облачных партнёров.

В официальной политике Anthropic перечислены три основания для запрета. Первое — пользователь физически находится в неподдерживаемом регионе.

России в списке поддерживаемых стран нет. Поэтому даже сотрудник зарубежной компании, приехавший в РФ в командировку, подпадает под ограничение.

Второе — организация зарегистрирована или имеет штаб-квартиру в неподдерживаемой стране. Её сотрудники не получают права пользоваться Claude, просто оказавшись в США или Европе.

Третье — компания прямо или косвенно находится в преимущественном владении либо под контролем лиц или организаций из неподдерживаемых регионов. Таким образом, значение имеет и структура контроля.

Правила охватывают Claude.ai, Claude Code, Cowork, API, а также модели через облачные платформы и аутентифицированных реселлеров. Облачный посредник исключения не даёт. При этом отдельного запрета по российскому гражданству документ не устанавливает.

Сама Anthropic описывает обновление как уточнение применения региональных ограничений. Ограничивать доступ зарубежных компаний с владельцами из неподдерживаемых стран она начала ещё в прошлом году, а массовые блокировки российских аккаунтов были замечены в мае.

Напомним, в этом месяце российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

RSS: Новости на портале Anti-Malware.ru