


Хакерская группа Anonymous получила собственную настольную операционную систему

Хакерская группа Anonymous получила собственную настольную ОС

Хакерская группа Anonymous получила собственную настольную ОС

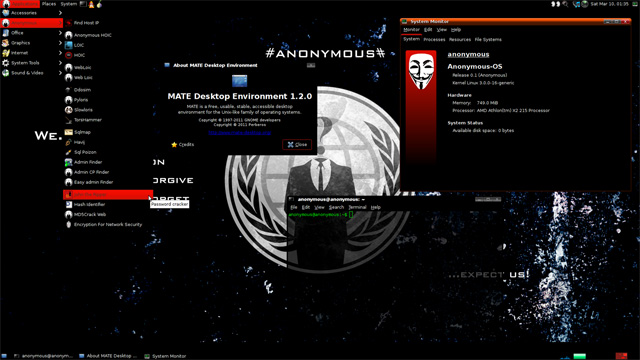
Хакерская группа Anonymous получила собственную настольную операционную систему Anonymous Dekstop OS, включающую в себя решения для поиска уязвимостей на сайтах и симуляции DOS-атак и проведения других действий. Впрочем, сам коллектив Anonymous заявляет, что созданное настольное окружение - это работа, не имеющая к ним отношения.


Сама Anonymous OS представляет собой тюнингованную графическую оболочку MATE, работающую поверх ОС Ubuntu. Скачав разработку, пользователи Ubuntu смогут получить симулятор DOS Ddosim, сканер эксплоитов SQL Poison, ломалку паролей John the Ripper и ряд других программ. Кроме того, оболочка выполнена в фирменном стиле Anonymous и имеет соответствующие обои рабочего стола, передает cybersecurity. 


В блоге создателей разработки по адресу anonymous-os.tumblr.com сказано, что их разработка предназначена для образовательных целей, а также для проверки сайтов на уязвимости. Кроме того, разработчики предупреждают, что реальное проведение атак и взлом систем являются противозаконными и за их реализацию в большинстве стран наступает уголовная или административная ответственность. 

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru