


Спам от Waledac очерняет репутацию кандидатов в президенты

Спам от Waledac очерняет репутацию кандидатов в президенты

Корпорация Symantec сообщает об обнаружении смам-сети семейства Waledac, распространяемого по целевым адресам в России. Распространяемый ей спам содержал ссылки на статьи, очерняющие репутацию Михаила Прохорова и ряда других политиков и бизнесменов. 


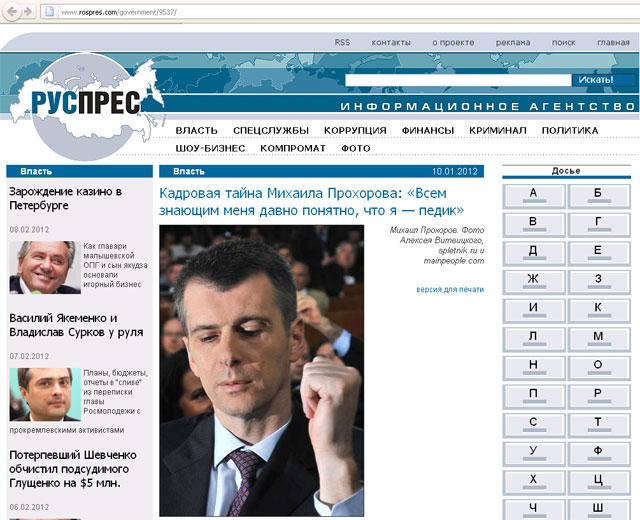
Статья, размещенная на сайте

Совсем недавно сообщалось о повторном появлении одной из разновидностей популярного ботнета (Kelihos), детектируемого Symantec как W32.Waledac.C. Waledac - это семейство угроз, отслеживаемых Symantec на протяжении многих лет. Подобные угрозы встречались во многих блогах и на страницах в Интернет. В прошлом Waledac был печально известен как ботнет, рассылающий спам из взломанных систем. Основной целью этих рассылок было распространение самого спам-бота – в теле письма располагалась ссылка, которая часто (но не всегда) указывала на исполняемый файл Waledac, размещенный на скомпрометированном веб-сайте. Вариант данного вредоносного кода, W32.Waledac.C, также рассылает спам, но с другой целью.


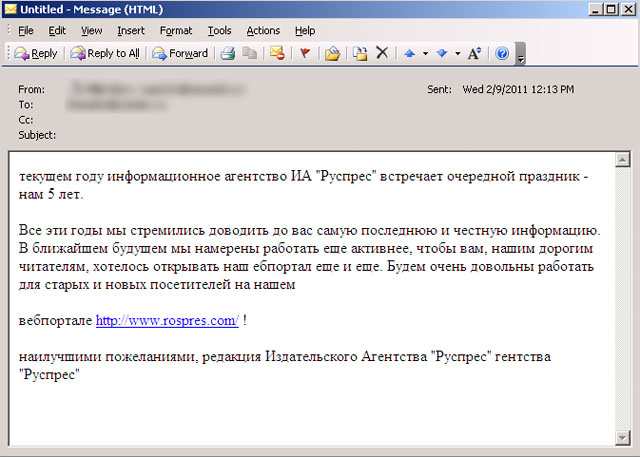
Спам, содержащий ссылку на скомпрометированный веб-сайт

Ссылка на Rospres.com, содержащаяся в нежелательном письме, содержит переход на статью, размещенную на этом сайте. Symantec не обнаружил признаков того, что ссылка в письме способствует распространению вредоносного кода. В то же время на сайте Rospres.com имеется огромное количество статей об известных в России людях, включая политических деятелей и бизнесменов. Цель таких статей – очернить репутацию этих людей. 
В данной статье представлен Михаил Прохоров – российский миллиардер, а также независимый кандидат, выдвинувший свою кандидатуру на президентские выборы марта 2012 года.
Пока неясно, что является целью рассылок Waledac – продвижение сайта Rospres.com или подрыв репутации отдельных кандидатов на выборах, все зависит от настоящей мотивации группировки, контролирующей вредоносный код W32.Waledac.C.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru