


Интернет-мошенники наживаются на событиях в Ливии

Интернет-мошенники наживаются на событиях в Ливии

Эксперты Symantec зафиксировали очередной всплеск «нигерийского» спама. Использование злободневных новостей в мошеннических целях, к сожалению, является одним из распространенных методов обогащения в сети.


Был обнаружен поток спам-сообщений, из которых следует, что жена Каддафи, его дочь и личный охранник выводят огромные денежные суммы из Ливии. Согласно заверениям мошенников, вывести эти средства за пределы ливийских границ самостоятельно родственники и приближенные низложенного правителя не могут, а за содействие обещают крупную сумму.

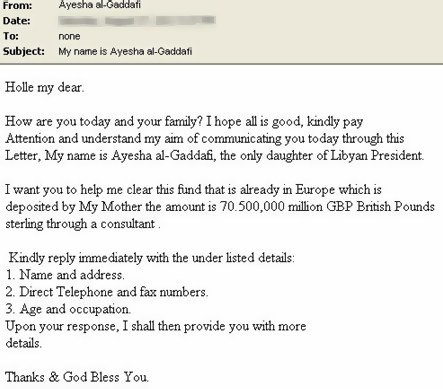
Ниже вы видите пример письма, где «дочь» Мауммара Каддафи пытается получить 70,5 миллиардов фунтов стерлингов, хранящихся в европейских депозитариях. Осуществить операцию она может только через посредника, от которого требуется сообщить домашний адрес, телефон, возраст и область деятельности.

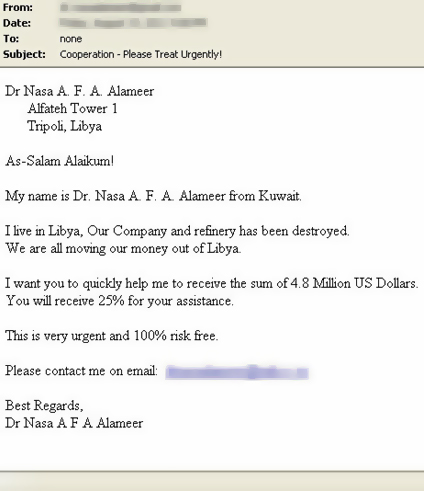
Ниже пример письма от ливийского гражданина, работающего в нефтеперерабатывающей отрасли. Он сообщает, что бизнес уничтожен, а денежные средства срочно выводятся из Ливии. За содействие он предлагает получателю 1,2 миллиона долларов в награду и, что примечательно, просит обращаться по отличающемуся от адреса отправителя e-mail.

«С авторами нигерийских писем вступать в переписку нельзя, - предостерегают эксперты Symantec, - После вашего ответа за дело берутся профессионалы, которым удается убедить многих пользователей перевести некую сумму денег на свой счет».

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru