


Бесплатный софт и «клубничка» – самые опасные темы запросов Рунета

Бесплатный софт и «клубничка» – самые опасные темы запросов Рунета

Поиск информации в Сети может быть сопряжен с риском для безопасности компьютера и привести к печальным последствиям для его владельца. В общей массе ссылок, которые появляются в окне браузера в ответ на поисковый запрос, часто оказываются подозрительные ресурсы и фишинговые сайты. На основе данных, полученных с помощью облачной системы мониторинга Kaspersky Security Network, эксперты «Лаборатории Касперского» определили 5 наиболее опасных запросов российских интернет-пользователей.


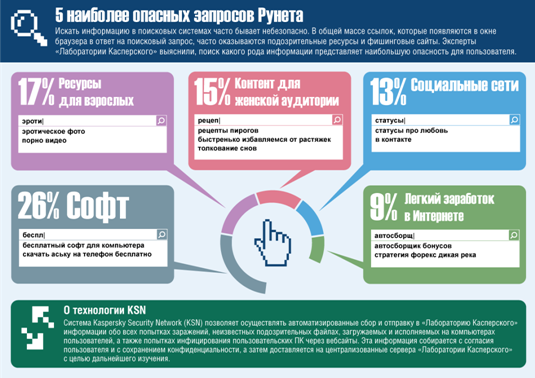
5 наиболее опасных запросов Рунета

В первую очередь под прицелом киберпреступников оказываются любители бесплатного и пиратского софта. При запросах на эту тему 26% полученных ссылок ведут на зараженные ресурсы. При этом, как отметили в ходе исследования эксперты «Лаборатории Касперского», использование слова «бесплатно» существенно увеличивает риск получить в итоге ссылку на вредоносный контент.

На втором месте по степени опасности находятся запросы информации «для взрослых», которая традиционно используется злоумышленниками для распространения зловредов. 17% ссылок, обнаруженных с помощью поисковых систем на эту тему, могут привести любителей «клубнички» на ресурсы киберпреступников.

Замыкают тройку лидеров темы, близкие женской аудитории. В 15% случаев опасными являются ссылки на сайты с кулинарными рецептами, толкованиями сновидений, советами по уходу за собой и т.п. В подобных случаях злоумышленники пользуются невысоким уровнем знаний по информационной безопасности интернет-пользователей, которые, как правило, интересуются этими темами.

Не обошли вниманием киберпреступники и всевозможные социальные сети, популярность которых сегодня стремительно растет. Вредоносными оказываются 13% ссылок по запросам, связанным с такими ресурсами и активностями в них. Наконец, замыкает рейтинг поиск легкого заработка в Интернете – почти каждая десятая полученная ссылка (9%) грозит заражением компьютера пользователя.

«Сегодня в Интернете можно найти практически любую информацию. Этим активно пользуются киберпреступники, которые распространяют вредоносный код под видом легального контента, – говорит Юрий Наместников, старший вирусный аналитик «Лаборатории Касперского». – Пользователю не всегда хватает собственных знаний и интуиции, чтобы «вычислить» опасную ссылку. С такой задачей помогает справиться специальный веб-фильтр. В нашем новом продукте Kaspersky Internet Security 2012 такой модуль проверки оценивает ссылки в соответствии с категорией опасности. Благодаря этому пользователь может принять обоснованное решение, доверять им или нет».

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru